9月19日、BleepingComputerが「BragJack attacks hijack AI browser agents through malicious extensions」と題した記事を公開した。悪意あるブラウザ拡張機能を使ってChromeやEdgeなどに組み込まれたAIエージェントを乗っ取る「BragJack」攻撃のPoC(概念実証)について詳しく解説している。
最大の読みどころ:「Prompt Forcing」という新概念
本研究の核心は、Weizmanが 「Prompt Forcing(プロンプト強制)」 と名付けた攻撃概念にある。
従来の プロンプトインジェクション は、AIがすでに読んでいるコンテンツ(Webページや文書)に悪意ある指示を紛れ込ませる手法だ。AIが「外部の文章」として処理するコンテンツの中に命令を埋め込み、それをシステム指示と混同させることで不正な動作を引き起こす。
これに対してPrompt Forcingは、攻撃者がエージェントに対してプロンプトそのものと後続の指示を直接渡す。エージェントはその指示を正規のブラウザ操作として実行するため、最終的なアクションは「正規のソフトウェアが正規の操作を行っている」ように見える。エンドポイントの検知機構が悪意ある挙動として捕捉しにくい点が、この攻撃の本質的な危険性だ。
1つの拡張機能で5つのAIブラウザを制圧
この手法を発見・公開したのは、セキュリティ研究者のGal Weizman(Forever Security所属)だ。単一の悪意ある拡張機能で、以下の5つのChromiumベースのブラウザ/AIアシスタントへの攻撃が成立することを実証した。
- Google Chrome(Gemini Live)
- Perplexity Comet
- Microsoft Edge(AIエージェント機能)
- Opera Neon
- Anthropic Claude(Chrome拡張版)
この研究により、5つのベンダーから合計2万ドル超のバグバウンティ(600〜7,000ドル)を獲得し、2件のCVEが発行された。GoogleとMicrosoftはすでに修正済みだ。
攻撃の仕組み:「脳」と「体」の分離を突く
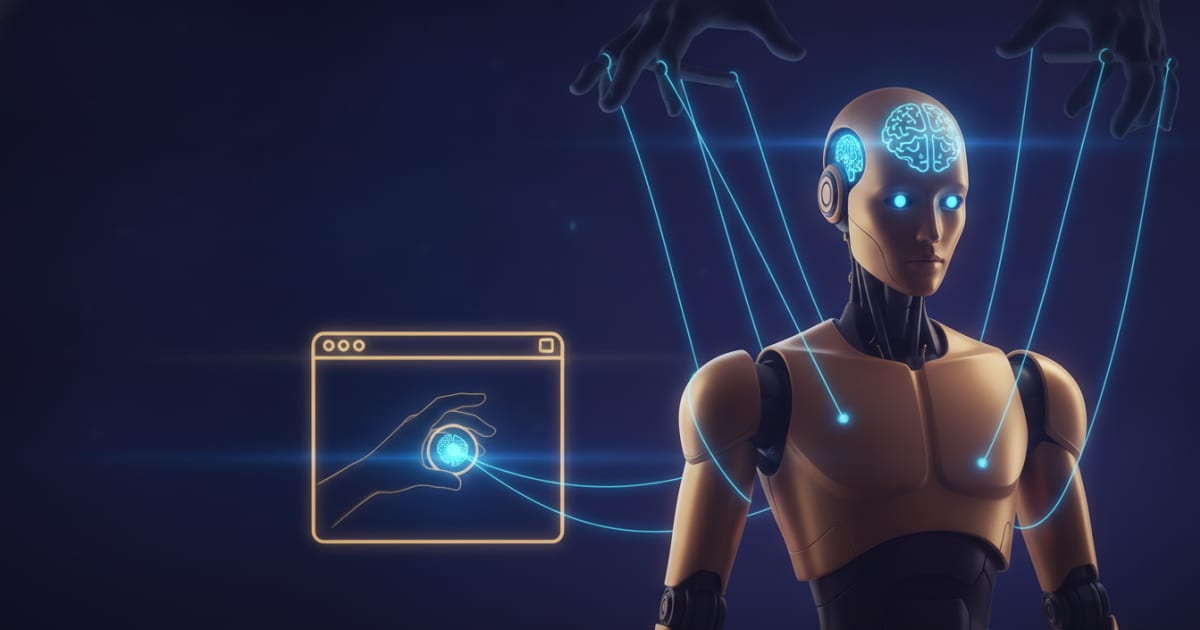
Weizmanは、AIブラウザアシスタントの構造を「脳」と「体」に例えて説明している。AIモデルが指示を処理して判断する部分が「脳」、タブへのアクセス、コンテンツの読み取り、スクリーンショット撮影、Webサイトへの操作といった実際のアクションを実行するブラウザの特権コンポーネントが「体」だ。
攻撃のカギとなるのは、Chromiumの declarativeNetRequest(DNR) 機能だ。DNRはブラウザ拡張機能がネットワークリクエストの処理を宣言的に変更できるChrome拡張機能APIで、レスポンスヘッダーの書き換えやリソースのリダイレクトが可能になる。Manifest V3時代に導入された比較的新しいAPIだが、その柔軟性が今回の攻撃ベクターとして機能した。
Chromeに対する攻撃では、拡張機能が特権コンポーネント(chrome://glic)に直接触れることはブロックされていたものの、Gemini WebアプリのJavaScriptリソースをDNRでリダイレクトすることで、Geminiのコンテキスト内でコードを実行することに成功した。これにより、ローカルファイルの読み取り、スクリーンショット、カメラ・マイクへのアクセスが可能になる。この脆弱性には CVE-2026-0628 が割り当てられ、バウンティは7,000ドルだった。
より深刻なケース:エージェントが実際に「操作」する
Perplexity CometやOpera Neonといった「エージェント型ブラウザ」への攻撃はさらに踏み込んでいる。これらのブラウザはAIがWebサイト上で実際に操作を行える設計になっているためだ。
Cometへの攻撃では、本番サイト(perplexity.ai)とは保護レベルの異なるテスト用ドメインが存在し、そこへのリダイレクトをDNRで削除することで組み込みエージェントと通信できるコンテンツスクリプトを注入した。Weizmanは実際にエージェントにメールを要約させ、その内容を別のアドレスに送信させるデモを披露した。
Microsoft Edgeは「Think」モードと「Do」モードを分離するという独自の防御策を持っていたが、Weizmanはプロンプト強制中に一瞬その制限が無効になるレースコンディションを突いた。これが CVE-2026-55945 として登録されている。
Claude for Chromeを巡る一連の問題
BleepingComputerの記事は、Claude for Chrome拡張機能を巡る関連事案にも言及している。今年4月にLayerXが公開した ClaudeBleed では、Claude for Chromeが操作しているスクリプトを検証せずに claude.ai オリジンを無条件に信頼していたことが判明した。今回のBragJackとあわせ、同拡張機能の設計上の問題が繰り返し指摘されている状況だ。
ユーザーが取れる対策
- ブラウザを常に最新の状態に保つ
- 心当たりのない拡張機能、使わなくなった拡張機能は削除する
- 「すべてのWebサイトのデータを読み取り・変更する」といった広範な権限を要求する拡張機能には慎重に対処する
技術的な詳細はWeizmanによる全攻撃の完全な技術解説でも公開されている。
詳細はBragJack attacks hijack AI browser agents through malicious extensionsを参照していただきたい。