10月20日、Help Net Securityが「Microsoft wants to limit AI agents' permissions when they stray from the job」と題した記事を公開した。MicrosoftがAIエージェントの権限を動的に制御する「Guardian Agents」を発表し、エンタープライズ環境でのAIエージェントセキュリティの仕組みを詳述している。
AIエージェントを「内部関係者リスク」として扱う
Microsoftのアプローチの核心は、CEOのSatya Nadellaがブログ記事で述べた一言に集約される。
「フロンティアモデル(クローズドおよびオープンウェイト)をインサイダーリスクとして扱うことは、こうしたシステムを構築する一手段だ。必ずしも悪意があるからではなく、重要なシステムへのアクセスを持つ十分に有能なアクターはミスを犯しうるし、侵害される可能性もある。封じ込めと制御のアーキテクチャはその前提に立つ必要がある」
AIエージェントを悪意ある存在としてではなく「アクセス権を持つ有能な行為者」として捉え、失敗や侵害の可能性を前提に設計するという考え方だ。この思想が、今回発表された一連の機能を貫いている。
Guardian AgentsとProject Perceptionの全体像
MicrosoftはProject Perceptionの拡張として、Guardian Agentsと新しいPlaybooksを発表した。Project Perceptionは、Microsoftが以前から取り組んできたAIエージェント向けセキュリティ管理の基盤プロジェクトであり、今回の発表はその機能強化にあたる。Guardian Agentsはそのなかで「エージェントの行動を継続的に監視・制御する」役割を担うコンポーネントとして位置づけられている。
- Guardian Agents:エージェントの活動・リスク・セキュリティコンテキスト・組織ポリシーの変化に応じてリアルタイムで適応する。セキュリティチームがリスク変化の原因を把握し、封じ込め措置の推奨・適用を行えるよう支援する。
- Playbooks:望ましいセキュリティ結果を定義し、保護アクションを調整する設定ファイルに相当するもの。
Project PerceptionはMicrosoftが社内で運用するAIエージェントの管理基盤Microsoft Agent 365とシグナルやレジストリを共有しており、ITおよびセキュリティチームがエージェントとそのリスクを一元的に把握できる構造になっている。
最も重要な新機能:Dynamic PermissionsとDynamic Agent Risk
Dynamic Permissions(動的権限付与)
従来のLeast Privilege(最小権限の原則)の考え方をエージェントに適用したものだが、静的ではなく動的に変化する点が特徴だ。
- エージェントには承認済みタスクに必要な権限のみ、タスクが続く間だけ付与される。
- タスクが変化・終了すると権限は縮小または失効する。
- エージェントが自身のユーザーを超える権限を得ることはポリシー上防止される。
- 影響度の高いアクションには人間の承認(Human Approval)が必要になる場合がある。
ただし、最小権限だけではリスクを排除できない。適切なアクセス権を持つエージェントでも、外部ドキュメントに埋め込まれた悪意ある指示(プロンプトインジェクション攻撃に相当)により、本来のタスクから逸脱した行動を試みる可能性がある。
Dynamic Agent Risk(動的リスク評価)
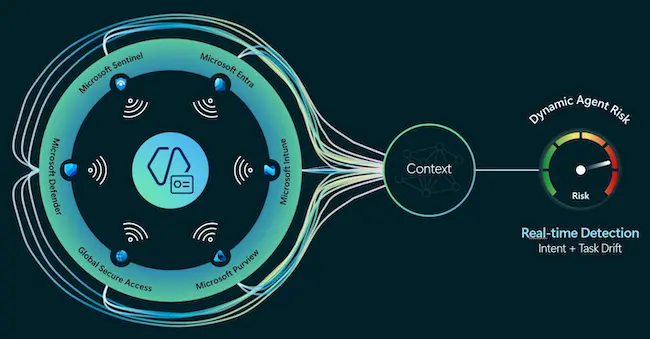
アイデンティティ、データ、エンドポイント、クラウド、ネットワーク、ランタイム環境、エージェント自身の活動ログを組み合わせてリスクを算出する。評価はエージェントが動作している間、継続的に更新される。
Dynamic Conditional Accessはリスクの変化を検知すると、複数の施行ポイントで制限を協調的に適用する。具体的には:
- 読み取りアクセスは維持しつつ、書き込みをブロック
- エージェントがアクセスできるデータ・リソースの範囲を縮小
- ネットワーク接続を制限
- 期限付きアクセスの短縮または失効
- 人間の承認を要求
- 最大リスクレベルでは、ランタイムの隔離または実行停止
記事では具体的なシナリオも挙げられている。経費処理エージェントが不審な指示に遭遇し、無関係なアクションを試みた場合、システムは経費承認の権限を剥奪しながら、経費の閲覧権限は維持できる。リスクがさらに高まれば隔離またはエージェントの停止に至る。
エージェントの発見と識別:60種類に対応
Microsoftはエージェントの発見(ディスカバリ)機能を35種類追加し、合計60種類のローカルエージェントに対応した。Claude Code、OpenAI Codex、GitHub Copilotも対象に含まれる。
Microsoft Entra Agent IDを拡張し、ローカルエージェントやセキュリティセンサーが新たに発見した未知のエージェントを含む追加のアイデンティティタイプをサポートする。エージェントには人間のユーザーとは独立したアイデンティティが付与され、「誰がやったか」と「エージェントがやったか」を区別できるようになる。
実運用からの知見
MicrosoftはCustomer Zero(自社が最初の導入企業)として、社内で数十万規模のエージェントを既に運用していると明かしている。同社CVP兼Deputy CISOのTerrell Coxは次のように述べている。
「エージェントが大規模に採用されるのは、大規模に信頼されるときだけだ。エージェントのセキュリティには、継続的な可視性、アクセスとデータのプロアクティブな保護、進化する脅威に追従する適応的保護が必要だというのが社内で学んだことだ」
また、MCP(Model Context Protocol)サーバーへの接続制御や、エージェント間通信の監視も今回の対象に含まれている。MCPは複数のAIエージェントやツールが標準化されたインターフェースを通じて連携するためのプロトコルであり、マルチエージェント構成が普及するにつれ、MCP経由での不正なツール呼び出しや横断的な権限昇格が新たな攻撃面となりつつある。その接続を制御・監視対象に含めた点は、今回の発表のなかでも実用上の重要度が特に高い。
詳細はMicrosoft wants to limit AI agents' permissions when they stray from the jobを参照していただきたい。