9月7日、GBHackersが「CrowdStrike Launches SafeMind Agentic AI Cybersecurity System Built With NVIDIA Nemotron」と題した記事を公開した。CrowdStrikeが発表した「SafeMind」の最大の特徴は、攻撃側AIと防御側AIが自律的に対戦し続ける「閉ループ型アーキテクチャ」にある。単なる検出・通知システムではなく、攻撃シミュレーションと防御対応を継続的に繰り返すことで自律改善を図る設計だ。検出・修復コストの99%削減という数値を前面に出した発表だが、その数値の信頼性と実運用における課題も記事は正面から取り上げている。
エージェント型AIがサイバーセキュリティに押し寄せる背景
2024年7月のCrowdStrikeによるファルコンセンサー更新の不具合は、世界中で約850万台のWindowsデバイスをブルースクリーン(BSOD)状態に陥らせ、航空・金融・医療など基幹インフラに深刻な影響をもたらした。この出来事はCrowdStrikeへの信頼を大きく揺るがし、同社はその後、更新プロセスの改善と製品品質への投資を対外的に示し続ける必要に迫られてきた。SafeMindの発表は、そうした信頼回復への取り組みの一環として位置づけることもできる。
一方、サイバーセキュリティ市場全体では、AIエージェントを活用した「自律型セキュリティ運用(Autonomous SOC)」への関心が急速に高まっている。人手不足が慢性化するセキュリティアナリスト市場において、検出から修復までをAIが自律実行するアプローチは、コスト削減と対応速度向上の両面で注目を集めている。SafeMindはそのトレンドを体現する製品といえる。
攻撃エージェントと防御エージェントが閉ループで動作する
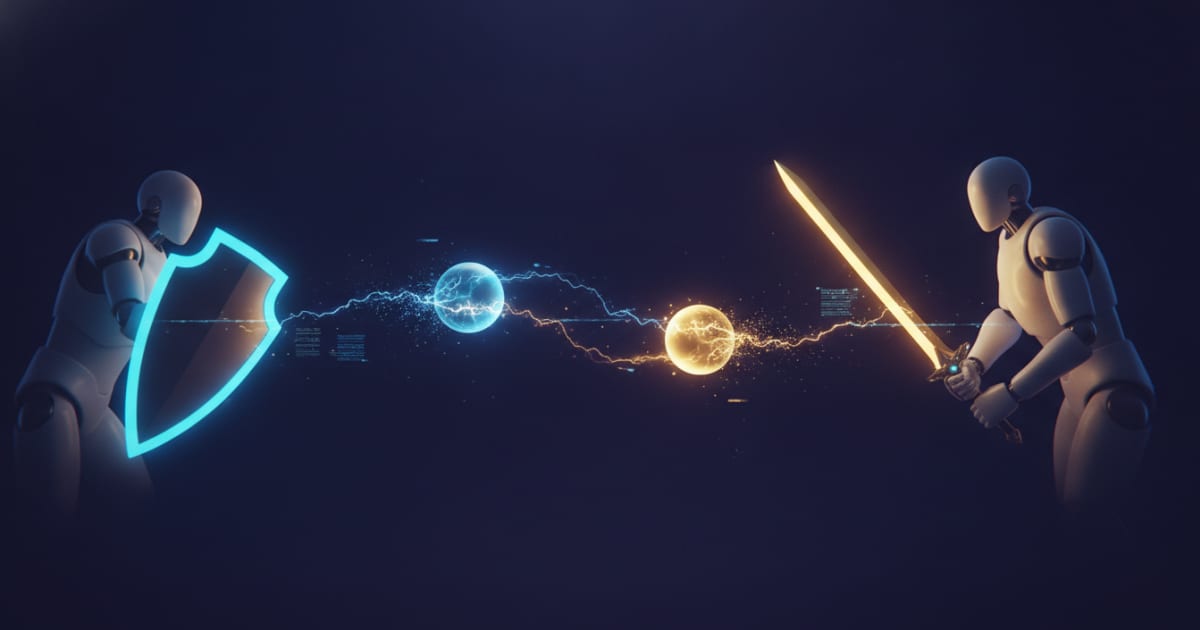
SafeMindの核心は、攻撃側と防御側のAIエージェントが自律的に連携する「Red vs. Blue」の閉ループアーキテクチャにある。
具体的には2つのモデルが組み合わさっている。
- Red Tempest:AI支援型の攻撃者をシミュレートし、攻撃経路を探索する攻撃エージェント
- Blue Solano:ディフェンダーのワークフローに基づいて企業資産を防御する防御エージェント
この2モデルを束ねるのが「ハーネスレイヤー」と呼ばれる調整機構だ。単に検出したリスクをサマリーとして出力するのではなく、攻撃シミュレーションと防御対応を閉ループで継続実行できる点が設計上の特徴となっている。
汎用の大規模言語モデルをスタンドアロンのアシスタントとして使う従来のアプローチとは一線を画す構成であり、Falconプラットフォームのネイティブ機能として動作する。
15年分のインシデント対応経験をトレーニングデータに
SafeMindのトレーニングデータは以下のソースから構成されている。
- Falconセンサーのテレメトリ
- 脅威インテリジェンスのコレクション
- Falcon Complete(マネージド検出・対応サービス)のイベントアノテーション
- 15年分のインシデント対応経験
汎用LLMが苦手とする「観測可能な攻撃者の行動パターン」や「脅威を封じ込めるためのアナリスト操作」といったドメイン固有の文脈をモデルに持たせることが狙いだ。
インフラ面では、NVIDIAがAI設計パートナーを担っている。SafeMindのベースモデルにはNVIDIA Nemotronが採用されている。NemotronはNVIDIAが開発した大規模言語モデルファミリーで、エンタープライズ向けの精度と推論効率を重視して設計されており、NVIDIAの公式ドキュメントでその概要を確認できる。クラウド基盤についてはCoreWeaveがトレーニングおよび推論向けの環境を提供している。CoreWeaveはGPU特化型クラウドプロバイダーであり、大規模AIモデルのトレーニングインフラとして近年急速に採用が広がっている。
また、スタンドアロンモデルやハーネスへの外部アクセスは、同社のProject QuiltWorksプログラムを通じて提供される予定だ。Project QuiltWorksはCrowdStrikeが運営するパートナー・研究者向けのアーリーアクセスプログラムであり、SafeMindのコア技術への先行的な検証機会を提供するものと位置づけられている。
なお、今回の発表はFal.Con 2026の場で行われた。Fal.ConはCrowdStrikeが毎年開催するサイバーセキュリティカンファレンスで、同社の新製品・新技術が集中的に発表される場として業界関係者から注目されている。
ベンダー公表の性能数値は要検証
CrowdStrikeはFal.Con 2026での発表にあわせて、主要なフロンティアモデルおよびオープンソースベンチマークとの比較結果として以下の数値を公表している。
| 指標 | 結果 |
|---|---|
| 検出率 | 29%向上 |
| エンドツーエンドの修復速度 | 6倍高速 |
| 検出・修復コスト | 99%削減 |
ただし、記事はこの点を明確に指摘している。テスト手法、使用データセット、タスク定義、比較対象のモデル名はいずれも非開示であり、これらの数値はあくまでベンダーによる自己申告にとどまる。独立した第三者機関による検証が行われるまでは、数値の解釈に慎重さが求められる。
特に「99%コスト削減」という数値は、比較ベースラインの取り方によって大きく変動し得る指標だ。何と比較した場合のコスト削減なのか、人件費・ライセンス費・インフラ費のいずれを含むのかが明示されない限り、額面通りに受け取るのは早計だろう。
セキュリティチームが注視すべき点
エージェント型AIがサイバーセキュリティに適用される場合、モデルの推論能力だけでなく、ツールのオーケストレーション、権限管理、ガードレール、そして修復処理の確実な実行が価値の源泉になるという点を記事は強調している。
実運用環境においてSafeMindの自律的なアクションがどのようにスコープされ、審査・監査・ロールバックされるかは、セキュリティチームにとって重要な検討事項となる。脆弱性の発見から対応実施までのタイムラグ短縮は魅力的だが、重要な修復判断において顧客が主導権を維持できるかどうかが、実際の導入可否を左右するだろう。
2024年の大規模障害を経験したCrowdStrikeが、自律的に環境へ変更を加えるAIエージェントをどこまで安全に制御できるかを示せるかどうか。SafeMindの技術的な完成度と同等以上に、その透明性と説明責任の設計が市場の評価を決める鍵になる。
詳細はCrowdStrike Launches SafeMind Agentic AI Cybersecurity System Built With NVIDIA Nemotronを参照していただきたい。