11月3日、Help Net Securityが「Stolen AI access leaves companies with cloud bills of up to $1 million」と題した記事を公開した。Google Threat Intelligence Group(GTIG)とMandiantの研究者が明らかにしたところによると、企業のクラウドアカウントへ侵入した攻撃者がAIモデルのアクセスを窃取・転売する「LLMジャッキング」攻撃が北米・南米・アジア太平洋地域で横行しており、単一インシデントで1日あたり最大100万ドルのクラウド請求が被害企業に発生している。攻撃者が盗んだAPIキーを月額60ドルの転売サービスで捌くという構造は、従来のクリプトジャッキングを凌ぐ収益効率を持つとされており、企業のAI活用が進むほど攻撃対象が拡大する点が深刻だ。
1日で100万ドル超の請求が発生するLLMジャッキングとは
GTIGとMandiantの研究者が明らかにしたのは、企業のクラウドアカウントに侵入した攻撃者が、被害者のコストでAIモデルを大量に利用する「LLMジャッキング」攻撃の実態だ。
2026年、Mandiantは北米・南米・アジア太平洋地域の金融サービス・小売・テクノロジー・輸送セクターを標的にした複数のLLMジャッキングインシデントに対応した。攻撃者がアクセスを失うまでの間に、最大100万ドルに達するクラウド請求が発生したケースも確認されている(※「約1億5千万円」等の円換算は執筆時点のレートによって変動するため、本記事では原文のドル表記に統一する)。
従来のクリプトジャッキング(不正に他人の計算リソースで仮想通貨をマイニングする攻撃)と比較すると、その危険性が際立つ。クリプトジャッキングが被害者のリソースをじわじわ消費するのに対し、LLMジャッキングは「数時間以内に大規模な不正クラウド課金のスパイクを引き起こせる」と研究者たちは指摘している。
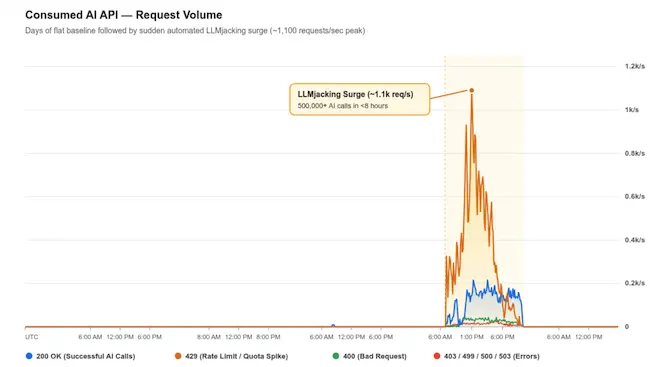
APIリクエストの急増を示すLLMジャッキングの使用チャート(出典:Google)
盗まれたAPIキーの転売市場「LLM Mixer」
GTIGが観察したのは、明確な役割分担を持つ攻撃組織の構造だ。企業環境への侵入を担うグループと、窃取したAIモデルへのアクセスを収集してアンダーグラウンドの購読者に転売する「LLM Mixer」と呼ばれるサービスを運営するグループに分かれている。
その一例が「Jet Night」というサービスだ。最先端モデルへのアクセスを謳い、月額約60ドルの無制限プランを提供している。正規の同等サブスクリプションが100〜250ドルであることを考えると、この価格差はGTIGが「盗まれたキーなしには成立しない」と結論付けるほどだ。
Jet Nightに盗んだAPIキーを供給していた攻撃者は、8時間未満で50万回以上のAIモデル呼び出しを実行し、被害組織に約100万ドル分のトークンコストを負わせた。同サービスのTelegramチャンネルには度重なる障害報告が上がっているが、これはおそらく被害者がAPIキーを失効させたためと考えられる。
別のケースでは、攻撃者が被害企業の内部ホストに似せたなりすましドメインを登録し、同社のAIアクセスを「newapi.pro」という転売業者に横流しして、被害者のアカウントクォータを食い潰した。
侵入経路:GitHubの公開リポジトリからサービスアカウントキーまで
攻撃者が最初のアクセスを得る手口は主に2つだ。
- 公開GitHubリポジトリからのAPIキー収集:動作確認のために極めて小さなリクエストを送ることで、被害者のセキュリティアラートをすり抜ける
- 盗まれたクラウド認証情報:サービスアカウントキー、GitHubアクセストークン、有効なセッショントークンなど
UNC6993と追跡されているグループの例では、設定ミスのあるサービスアカウントキーからクラウドインスタンスに侵入し、AI APIへのアクセスを獲得した。さらに、LLMユーザーグループへの参加を装った偽ポータルを用意し、訪問者を騙してアクティブなアクセストークンを含むデータを貼り付けさせることで、パスワードやMFAを回避する手口も使っていた。
侵入後の動き:バックドアアカウントとLiteLLMの脆弱性悪用
侵入後、攻撃者はコードリポジトリやデータベースからさらなる認証情報を探索する。あるインシデントでは、データウェアハウスのテーブルからDBクレデンシャルや管理者パスワードを検索し、クラウドストレージの操作によるデータ窃取も実施された。
持続的アクセスを維持するためのバックドアアカウントを作成した例もあり、中には内部の請求最適化ツールに偽装したものもあった。また、AIモデルへのリクエストをルーティングするLiteLLMゲートウェイの脆弱性(CVE-2026-40217)を悪用し、通常のアクセスキーを管理者権限に昇格させたケースも確認されている。
※CVE-2026-40217については、執筆時点でNVDの当該ページ(https://nvd.nist.gov/vuln/detail/CVE-2026-40217)を参照したが、元記事にも同番号が記載されている。詳細な内容は元記事および公式情報源で確認されたい。
防御側への提言
Mandiantが防御策として挙げる推奨事項は複数ある。元記事が列挙する具体的な対策を以下に整理する。
- AIアカウントとサービスへの変更を継続的に監視する:調査した複数のインシデントで、侵害時点ではAIサービスが無効化されており、攻撃者が盗んだアクセスキーでそれを有効化していた。有効化された瞬間から、数分〜数時間で巨額の請求が発生しうる
- APIキーや認証情報を公開リポジトリにコミットしない:攻撃者が最初のアクセスを得る主要経路の一つがGitHub上の公開リポジトリであり、定期的なシークレットスキャンの導入が有効だ
- サービスアカウントキーの権限を最小化し、設定ミスを排除する:UNC6993のような攻撃グループは設定ミスのあるアカウントを足がかりにしている
- LiteLLMなどのAIゲートウェイを含む依存ライブラリのパッチを迅速に適用する:既知の脆弱性が権限昇格に悪用されたケースが確認されている
- 異常なAPI呼び出しスパイクに対するアラートを設定する:8時間以内に50万回超の呼び出しが発生したケースもあり、早期検知が被害額の抑制に直結する
GTIGは、迅速に換金できる転売市場の存在から、犯罪者がクリプトジャッキングよりLLMジャッキングを選好するようになると予測している。企業が高性能モデルやエージェント型ワークフローを本番環境に統合するほど、攻撃対象は拡大する。
詳細はStolen AI access leaves companies with cloud bills of up to $1 millionを参照していただきたい。