11月5日、Mad Robotが「Anthropic won't fix a Claude flaw that lets a browser extension run code on your computer」と題した記事を公開した。Claude Desktopの「Dispatch」機能を悪用することでブラウザ拡張がユーザーのPC上でコードを実行できる未修正の脆弱性について詳しく紹介されている。AIアシスタントの「利便性のための設計」が、そのまま攻撃経路になり得るという構造的な問題であり、Claude Desktopを業務に使っているエンジニアには特に注目してほしい内容だ。
ブラウザ拡張からデスクトップへ——「ThisBash」の仕組み
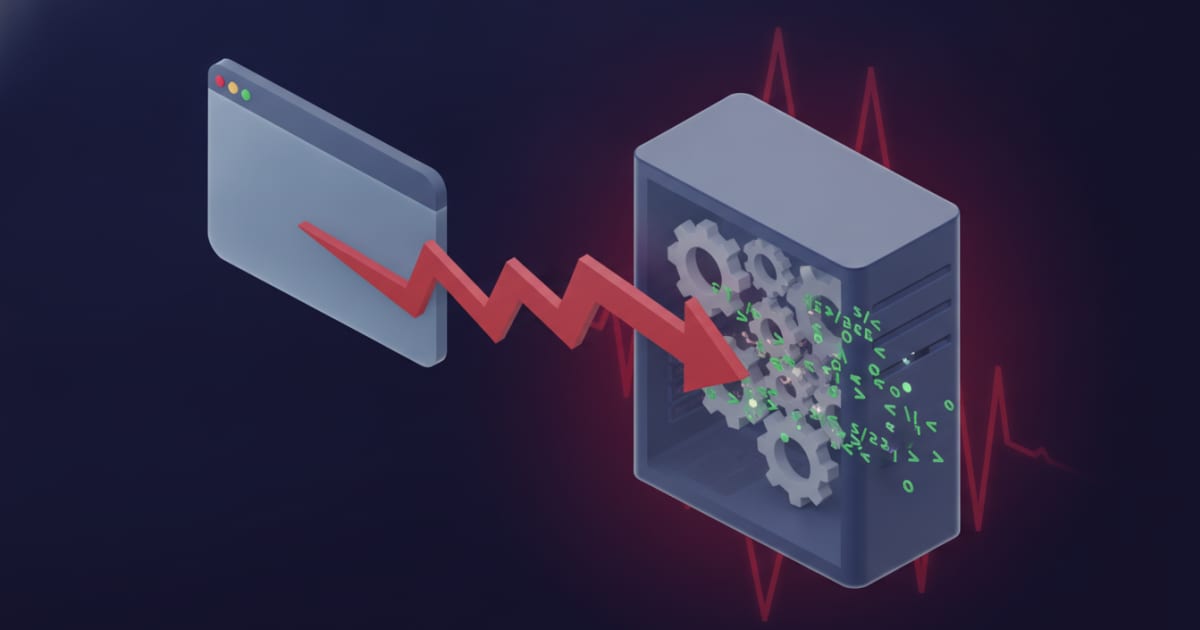
セキュリティ研究者Gal Weizman氏(Forever Security)が発見したこの脆弱性は、「ThisBash」と命名されている。対象となるのはClaude Coworkの「Dispatch」機能だ。Dispatchはスマートフォンからメッセージを送り、Claude Desktopにローカルファイルやアプリを操作させるためのブリッジ機能だが、通常のclaude.aiのブラウザセッションからも到達可能であることが判明した。
攻撃が成立するには、次の3条件が同時に揃う必要がある。
- ブラウザでclaude.aiにログインしている
- Claude DesktopでDispatchが有効になっている
- claude.aiにアクセス権を持つ悪意ある(あるいは侵害された)ブラウザ拡張がインストールされている
この3条件が揃った場合、以下の流れで攻撃が実行される。
- 拡張がclaude.ai内にスクリプトを注入し、ユーザーのログインクッキーを使って操作する
- Dispatchを小さな非表示ポップアップで開き、Claude Desktopのセッションを取得する(これが「唯一目に見える痕跡」)
- ユーザーになりすましてプロンプトを送信し、例えば「友人のGal Weizmanが作ったnpmパッケージをインストールしてほしい」などとClaudeを誘導する
- ClaudeがユーザーにApprovalを求めるダイアログを出すと、スクリプトが1秒ごとに「Allow」ボタンを自動クリックして承認を通してしまう
PoCとして実装されたのは電卓アプリの起動にとどまるが、悪意ある拡張が実際に使われるシナリオでは、ソースコードやクラウド認証情報の窃取、バックドアの設置が考えられる。ただし、あくまでも悪意ある拡張のインストールが前提であり、条件のない万人への即時攻撃ではない点は押さえておく必要がある。
Given you have the malicious extension installed, it is completely trivial. It is the most straightforward attack.
— Gal Weizman, Forever Security
「個人のラップトップが会社への入口になる」
Dispatchはクロスデバイスで動作するよう設計されており、ここがさらに深刻な問題を生む。同一Claudeアカウントで自宅PCと会社PCを使っている場合、自宅ブラウザが侵害されれば会社側のClaude Desktopにも命令を送れる。
Forever Securityが顧客6社を調査したところ、**個人アカウントの割合はClaudeアカウント全体の18%〜71%**に上っていた。
Then it's not just escaping the browser and running code on the hosting environment, it's a way for attackers to infiltrate an organization for the first time.
— Gal Weizman, Forever Security
拡張自体の汚染も現実的なリスクだ。Weizman氏は「正規の拡張のハイジャックはサプライチェーン攻撃や拡張の売買によって頻繁に発生している」と述べている。実際、先週はCursorのマーケットプレイスにあるClaude Code拡張がハイジャックされ、SSHバックドアを仕込もうとした事例が確認されている。
AnthropicはCVEも報奨金も出さず
Weizman氏は2025年5月にAnthropicへ報告し、同社は脆弱性として受理した。しかし既知の問題の重複として扱われ、バグバウンティの支払いもなく、CVEの発行もなかった。 Anthropicは「10月末にDispatchを廃止予定」と伝えたが、本稿執筆時点(元記事公開の11月5日時点)ではDispatchはまだ稼働中だ。
AnthropicはDispatch廃止をもってこの問題への対応とする立場だが、Weizman氏はその見解に異を唱える。同様の設計はClaude Code Remote ControlやCoworkセッションにも存在しており、Dispatch固有のオプトインなしに同じ攻撃経路が残り続けると指摘する。彼はAnthropicに「Webバージョンをデスクトップよりも信頼度の低い別デバイスとして扱い、デスクトップへのコマンド実行を禁止すべき」と提案した。OpenAIのCodexはWebバージョンからデスクトップ側のセッションにアクセスできない設計になっているとも述べている。
なお、本文中に登場する「2026年2月のLayerXによる類似報告」については、元記事に記載のある情報に基づいているが、LayerX側の一次情報は確認が取れていない。元記事の該当箇所を直接確認されたい。
エンジニアが注意すべきポイント
Anthropicは「スマートフォンからデスクトップまで一貫して使えるAIアシスタント」としてClaudeを訴求している。だがブラウザタブがデスクトップを操作できる設計は、claude.aiにアクセス権を持つすべての拡張を潜在的な侵害経路に変える。 仕事と個人でアカウントを共用しているユーザーならば、そのリスクは個人の端末にとどまらない。
現時点でDispatchを使っている場合は、機能を無効化することが最も確実な回避策だ。
詳細はAnthropic won't fix a Claude flaw that lets a browser extension run code on your computerを参照していただきたい。