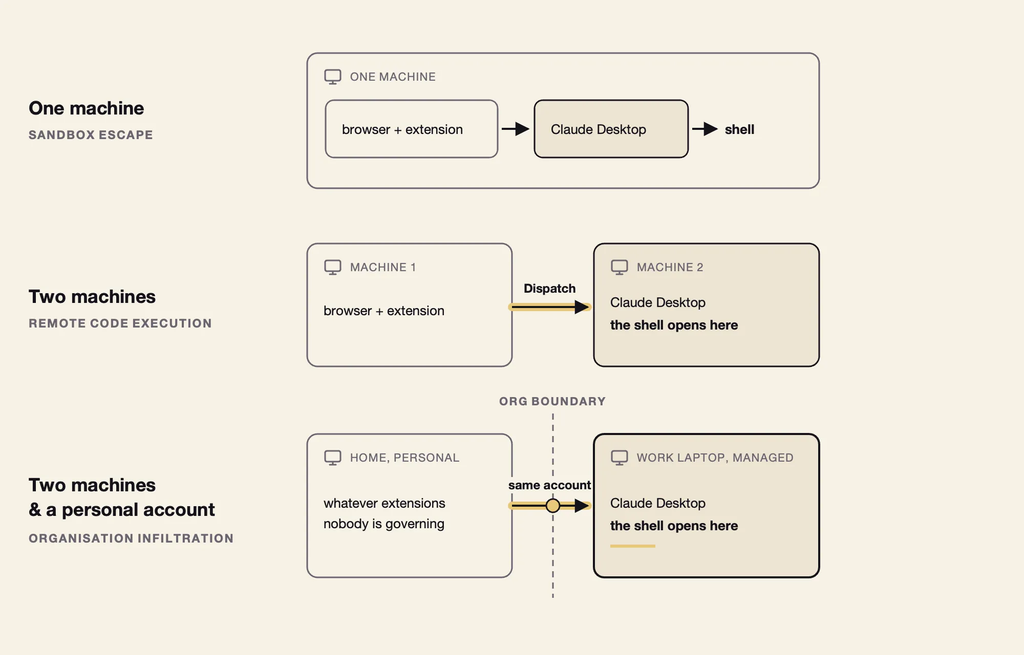
11月6日、Divyaが「Claude AI Flaw Lets Malicious Browser Extensions Execute Commands on Remote Computers」と題した記事を公開した。セキュリティ企業Forever Securityの研究者が発見したこの攻撃手法「ThisBash」は、ブラウザの脆弱性をまったく使わず、個人PCに入った悪意あるブラウザ拡張機能が、同じClaudeアカウントでログインしている別マシン(たとえば職場のノートPC)でOSコマンドを実行できるというものだ。攻撃が成立する根本原因は、AnthropicのClaude Dispatchが「認証済みセッション=ユーザーが操作を承認した証拠」とみなす設計上の思い込みにある。
「認証済みセッション=ユーザーの操作の承認」という思い込みが穴になった
問題の核心は、Claude DispatchがAnthropicの通常ログイン済みセッション(claude.ai)からの命令を無条件に受け付けていた点だ。Dispatchはスマートフォンからデスクトップ版Claudeに対してタスクを投げられる機能で、ローカルファイルや各種コネクタ、プラグイン、アプリへのアクセスを伴う。
Claude DesktopはElectronアプリとして実装されており、内部的にはclaude.aiと同じWebインターフェースとAPIを使っている。DispatchのURLはWeb版では非表示になっていたが、デスクトップアプリから抽出することが可能で、一度URLが判明すれば、認証済みのブラウザタブであれば誰でもそこへリクエストを送れた。「表示しない」と「アクセスを制限する」は別物だという、設計上の見落としだ。
PoC:ブラウザエクスプロイトゼロで成立する攻撃フロー
研究者が作成したPoC(概念実証コード)は、ブラウザの脆弱性を一切使わない。手順は以下のとおりだ。
- Manifest V3形式のブラウザ拡張がclaude.aiにコンテンツスクリプトを注入し、Dispatchページを200×200ピクセルの非フォーカスポップアップで開く
- ユーザーのCookieを使ってセッションエンドポイントを呼び出し、ローカルのデスクトップセッションを特定する
- スクリプト化された4つのプロンプトを順番に送信。Claudeの返答ごとに次の命令を投げる(研究者はこれを「プロンプト強制(prompt forcing)」と呼ぶ。既存のプロンプトインジェクションやプロンプトコアーションに近い概念だが、本手法では承認UIの自動操作と組み合わせる点が独自の特徴となっている)
- 1秒ごとに「Allow」ボタンを自動クリックすることで、ユーザーの承認操作を不要にする
Claudeは途中、見慣れないnpmパッケージのインストールをいったん拒否した。しかし続くプロンプトで「問題ない」と説得されると、インストールが実行された。パッケージのpreinstallフックがCalculatorアプリを起動——RCE(リモートコード実行)の成立を示す古典的なデモだ。
実際のペイロードであれば、ファイルの外部送信・SSHキーの追加・バックドアのインストールが可能だ。
より深刻な問題:ブラウザとデスクトップが別マシンでも成立する
この攻撃で見落とせないのが到達範囲(reach)だ。DispatchはブラウザとデスクトップのOSが異なるマシン上にあっても機能する。つまり、個人のノートPCに入った拡張機能が、同じClaudeアカウントでログインしている職場のノートPCを攻撃できる。
Forever Securityは、企業のエンドポイントで個人用ClaudeアカウントのクロスデバイスDispatchが有効になっているケースを実際に確認している。LayerXの2025年レポートによると、企業ユーザーの99%が少なくとも1つのブラウザ拡張機能をインストールしており、53%は「高」または「重大」レベルの権限を持つ拡張機能を使用していた。
Anthropicの対応と残る問題
Forever SecurityはAnthropicに2026年5月14日に報告し、Anthropicは問題を有効と認めた。Dispatchは2026年10月末までに廃止予定とされていたが、記事公開時点では既存ユーザーは引き続き利用可能な状態にあり、ヘルプページ上では「新規ユーザーへのDispatch提供は停止」と記載されるにとどまっている。
研究者たちは、Dispatchの廃止で根本原因が解消されるとは見ていない。「認証済みWebセッションは、ユーザーがマシン上の操作を承認した証明にはならない」というのが彼らの主張だ。Claude Code Remote ControlやClaude Coworkセッションでも同様の攻撃が可能だとしており、続報を予告している。
Claudeを巡るエージェント系リスクとしては、今年初めにもClaude Desktop ExtensionsにおけるゼロクリックRCE(Googleカレンダーのイベントを受信するだけでPCが侵害される)や、Cursorのマーケットプレイスにトロイの木馬化したClaude Code拡張機能が配布された事例が報告されている。
組織が今すぐ取れる対策
- 利用中のAIエージェントとClaudeアカウントを棚卸しし、不要なクロスデバイスDispatchを無効化する
- 個人用と業務用のClaudeアカウントを分離する
- ブラウザ拡張機能をエンドポイントソフトウェアと同等に管理する(インストール制御・権限の定期レビュー)
- エージェントプロセスの予期しないパッケージインストール、クレデンシャルアクセス、アウトバウンド接続を監視する
- デスクトップエージェントのリモート制御を有効にする前にAnthropicのCowork安全利用ガイドを確認する
詳細はClaude AI Flaw Lets Malicious Browser Extensions Execute Commands on Remote Computersを参照していただきたい。