11月9日、InfoQが「Agentic AI Architecture: Current Challenges and Future Opportunities」と題した記事を公開した。この記事では、エージェントAIアーキテクチャが抱える現状の課題と、マイクロサービス・クラウドネイティブとの共存・統合に向けた展望について詳しく紹介されている。以下に、その内容を紹介する。
エージェントAIは「新しいアーキテクチャ類型」になりつつある
マイクロサービスやクラウドネイティブアーキテクチャでは、システムはコードやデータストアの論理に従ってデータを処理する。処理は決定論的であり、機能の定義・テスト・障害対応も比較的見通しが立てやすい。
エージェントAIはこの前提を根本から変える。LLM(大規模言語モデル)を組み込んだAIエージェントは非決定論的に動作し、複数エージェントが連携するマルチエージェントシステム(MAS)では処理経路が実行のたびに変わりうる。InfoQはこの状況を、SOA(サービス指向アーキテクチャ)からマイクロサービスへの移行になぞらえている。段階的な移行であり、両者はしばらく共存する。
MCPとA2A:エージェント間通信の標準化
エージェントAI固有の通信プロトコルとして現在注目されているのが以下の2つだ。
- **Model Context Protocol(MCP)**:AIエージェントとデータベース・外部ツールなど外部サービスとの通信を標準化するプロトコル
- **Agent2Agent Protocol(A2A)**:マルチエージェントシステムにおける、エージェント同士の相互運用を実現するプロトコル
エンタープライズ環境でエージェントAIを既存アーキテクチャに組み込む方法として、記事では3つのパターンを挙げている。
- HTTP/gRPCのAPIを公開するマイクロサービスにエージェントを埋め込む
- MCPツールとして、またはA2Aプロトコル経由でエージェントを利用する
- キュー/トピックなどの非同期チャンネルからメッセージを受け取るエージェントマイクロサービスとして構成する
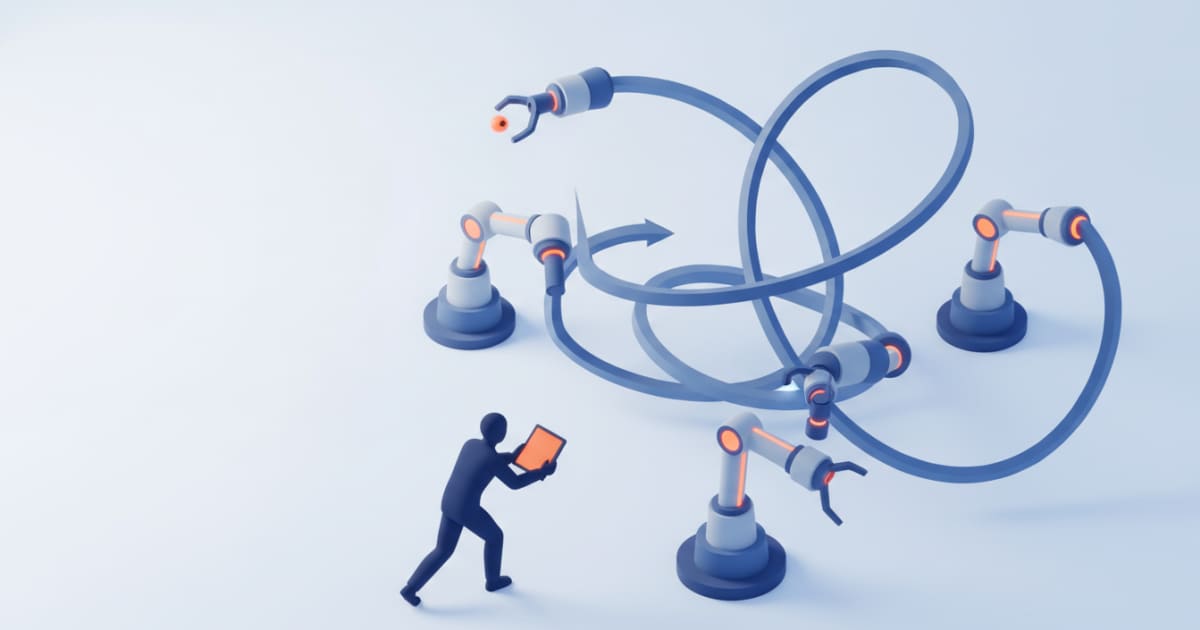
ここで重要なのがドメイン駆動設計(DDD)の「境界づけられたコンテキスト(Bounded Context)」との組み合わせだ。MCPを使うエージェントはデータベースや外部サービスに直接アクセスできるため、アクセス範囲をコンテキスト境界内に制限しないと、無関係なコンポーネント間の結合度が高まり、変更時の影響範囲(ブラストラジウス)が広がる。
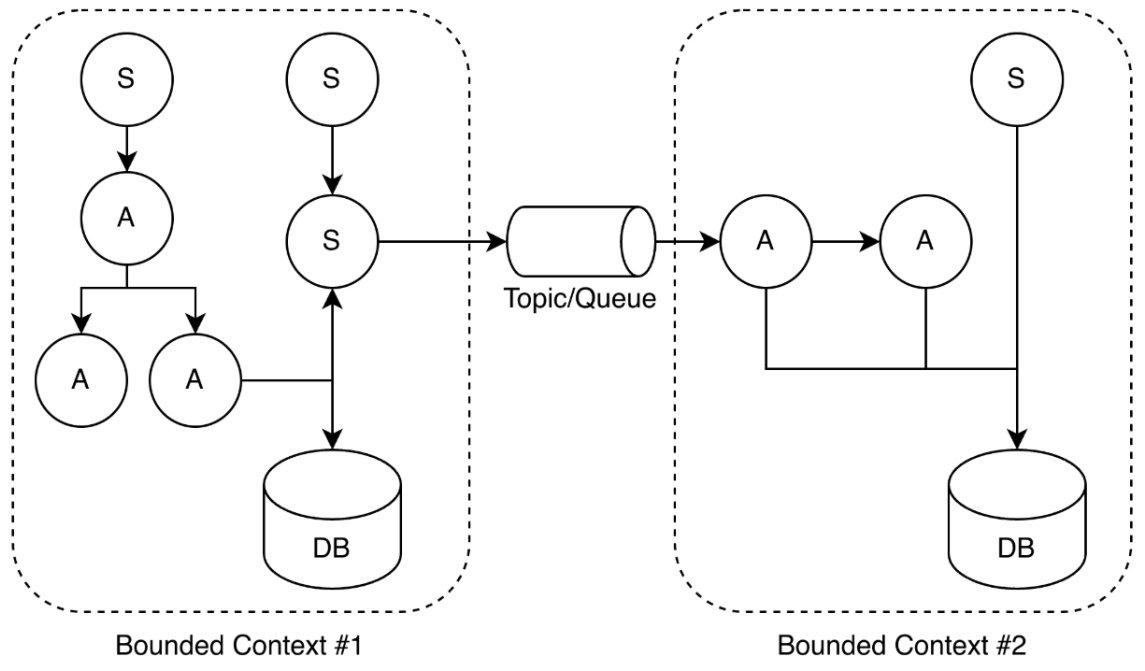
図1:独立した境界づけられたコンテキスト内に配置された複数のエージェントAIシステム(出典:元記事より)
コンテキストエンジニアリング:見落とされがちな基盤設計
エージェントAIの品質を左右するのがコンテキスト管理だ。LLMはコンテキストウィンドウのサイズに上限があり、コンテキストが曖昧・不適切だと幻覚(ハルシネーション)が増える。
Anthropicが提唱するコンテキストエンジニアリングは、モデルが望ましい出力を返す確率を最大化するようにコンテキストを設計・管理する実践だ。Thoughtworksはさらにプログレッシブコンテキスト開示(Progressive Context Disclosure)という手法を提案しており、ユーザーのプロンプトに基づいて必要な詳細情報だけを段階的にコンテキストウィンドウに読み込む。
加えて、エピソード記憶・意味記憶・手続き記憶といった長期記憶システムをエージェントに持たせる取り組みも進んでいる。過去の判断や学習済み行動をコンテキストに補完できるようにするものだ。
セキュリティ:既存のアクセス制御モデルでは対応できない
エージェントAIは既存のセキュリティモデルに深刻な課題を突きつける。プロンプトインジェクション、命令混乱(instruction confusion)、ツール出力の汚染(tool output poisoning)といった攻撃ベクターが新たに生じる。
Auth0のシニア開発者Cameron Paveyは、AIエージェント専用のパーミッションモデルを提案している。通常のバックエンドサービスは決定論的かつ監査可能なため高い信頼が与えられるが、エージェントはユーザーの明示的な許可なしに他のエージェントやツールを連鎖的に呼び出せる。これは従来の「人間ユーザー」「バックエンドサービス」という二項分類には収まらない。
Paveyの提案はケイパビリティスコープドパーミッションとタスクスコープドクレデンシャルの活用だ。きめ細かい認可システムを多層的に適用することで対処する方向性を示している。
記事はこの変化をマイクロサービス普及期になぞらえている。当時も認証・認可モデルが大きく刷新され、JWTやOAuthが台頭した。同様の地殻変動がエージェントAI時代にも起きるとみられる。
スケーラビリティとオブザーバビリティ
GoogleとMITの共同研究チームがマルチエージェントシステムのスケーリングフレームワークに関する論文を発表している。LLM呼び出し回数・エージェント数・エージェントあたりのインタラクション数などのパラメータを変えながら複数の調整戦略を検証した結果、金融推論には中央集権型オーケストレーションが有効で、ウェブナビゲーションには分散型が有効という結論が得られた。タスクによって最適戦略が異なるため、実験的な検証が不可欠だ。
オブザーバビリティについては、非決定論的な動作ゆえに従来以上に重要性が増す。記事が推奨するカバレッジは以下の5柱だ。
- ロギング:意思決定の理由と根拠を構造化ログで記録。相関IDを含め、個人情報はスクラブ
- メトリクス:品質・レイテンシ・コストを計測し、SLOダッシュボードを整備
- トレーシング:プラン・ツール呼び出し・検証の各ステップをトレース
- アラート:パフォーマンス劣化・レイテンシスパイク・異常を検知
- ランブック:定期的にレビューしながら整備・維持
詳細はAgentic AI Architecture: Current Challenges and Future Opportunitiesを参照していただきたい。