11月20日、Help Net Securityが「AI agent API security hasn't caught up with agents already running in production」と題した記事を公開した。この記事では、本番環境で稼働するAIエージェントのAPIセキュリティ対策が実態に追いついていない現状について詳しく紹介されている。
Postmanが約9,000人の開発者・アーキテクト・エグゼクティブを対象に実施した調査で、企業がAIエージェントをまず動かし、セキュリティの問題は後回しにするという構図が浮かび上がった。回答企業の4分の1はすでに本番環境でAIエージェントがAPIを呼び出しているにもかかわらず、認証・ID管理の整備は大幅に遅れている。
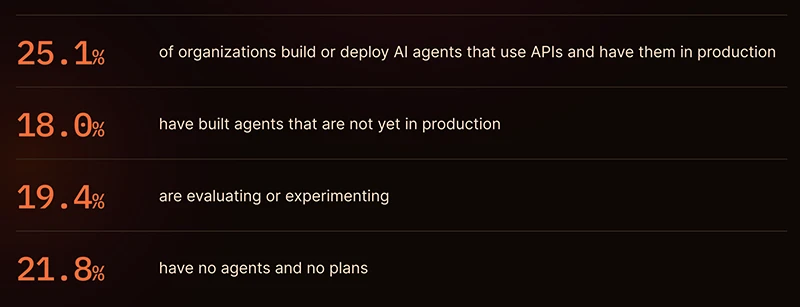
出典: Postman
4割が認証未整備、3割は「使い回し」の共有認証
最も危うい数字が認証周りに集中している。
- 約4割(40%) の回答者は、エージェントの認証情報やIDをどう管理するか、まだ検討すらしていない
- 約3割(30%) は、エージェントに他のAPIクライアントと同じ認証情報を使わせている——つまりエージェントはネットワーク上で「ただのスクリプト」と区別がつかない
- 廃止・停止プロセスを整備しているのは9%に過ぎない
共有認証の何が問題か。エージェントが権限外のデータやエンドポイントに触れ始めても、エージェント固有のIDが存在しないため、そのエージェントだけを特定して制限したり切り離したりする手段がない。調査でも「エージェントが認可されていないデータやエンドポイントにアクセスすること」が最大の懸念として挙がっている。
記事はこの状況を「オリエンテーションをスキップした新入社員」に例えている。バッジも、管理者も、退職面談もなく、社内システムを読み書きし、自律的に動き回れる存在だ。
「APIファースト企業」でも油断できない
Postmanはアンケート回答者を「APIファースト度」(ソフトウェアより先にAPI設計を行うかどうか)で分類して分析している。APIファーストを自称する企業は全般的にガバナンスが整っており、エージェントごとに固有IDを付与したり、オーナーを設定したりしている割合が高い。
しかし数字の裏に落とし穴がある。APIファースト企業のうち43.2%が、エージェントに通常の共有認証情報を使わせている。これに対し、API非ファースト企業では23.0%だ。一見すると逆転現象に見えるが、この差には構造的な背景がある。APIファースト企業は本番稼働しているエージェントの総数そのものが多い。ガバナンスの意識が高くても、稼働エージェントの母数が大きければ、「借り物の鍵」を使うエージェントの絶対数も比例して増える。つまりこの数字は、APIファースト企業のセキュリティ意識が低いことを示すのではなく、本番稼働の規模が拡大するほど、共有認証という手軽な手段に頼るケースが増えるというスケール問題を示していると読むべきだ。
なお調査側は「これは相関であり因果ではない」と明記しており、またAPIファーストグループは役員・管理職が多く含まれるため、現場の実態を正確に反映していない可能性も指摘している。
「人間向けのAPI」にエージェントが接続している
全体の25%が本番でエージェントを動かしているが、そのAPIがエージェント向けに整備されていると答えた企業は13.2%に過ぎない。
既存のAPIは人間の開発者が使うことを前提に設計されている。ドキュメントを読み、意味が通らなければ同僚に聞ける人間向けだ。エージェントに「同僚に聞く」手段はない。調査回答者が最多の不満として挙げた「ドキュメントの陳腐化」は、エージェントにとってはそのまま行き詰まりを意味する。
今後2年間の懸念として、回答者は「AIを使ったサイバー攻撃」と「APIを悪用する不正エージェント」を同率1位に挙げており、前者は前年の調査より順位が上がっている。
まず「エージェントごとに固有IDを」
Postmanが最初に挙げる対策は、すべてのエージェントに固有のIDを与えることだ。調査回答者のうち約3分の1はすでにこれを実施している。エージェントのインベントリ(一覧管理)やオーナー設定、廃止プロセスの整備も基本だが、現状では4分の1以下の企業しかエージェントの一覧を持っていない。
「スイッチを入れるのは簡単、切る計画がない」という状態で本番稼働しているエージェントが多数存在している現状は、セキュリティ上のリスクとしてCTO・アーキテクト層が早急に向き合うべき課題だ。
詳細はAI agent API security hasn't caught up with agents already running in productionを参照していただきたい。