9月15日、GBHackersが「Hackers Deploy Agentic AI to Automate Exploitation and Mass Credential Harvesting」と題した記事を公開した。この記事では、攻撃者がAIエージェントを自律的に動かし、クラウド環境への侵入からわずか6時間以内に2万3,800件超のクレデンシャル窃取を完遂した事例が詳報されている。AIが「道具」から「実行者」に変わりつつあることを示す、看過できない事例だ。
AIが「道具」から「実行者」へ
これまで攻撃者にとってAIは生産性を高めるアシスタント的な存在だった。しかし今、その役割は根本的に変わりつつある。
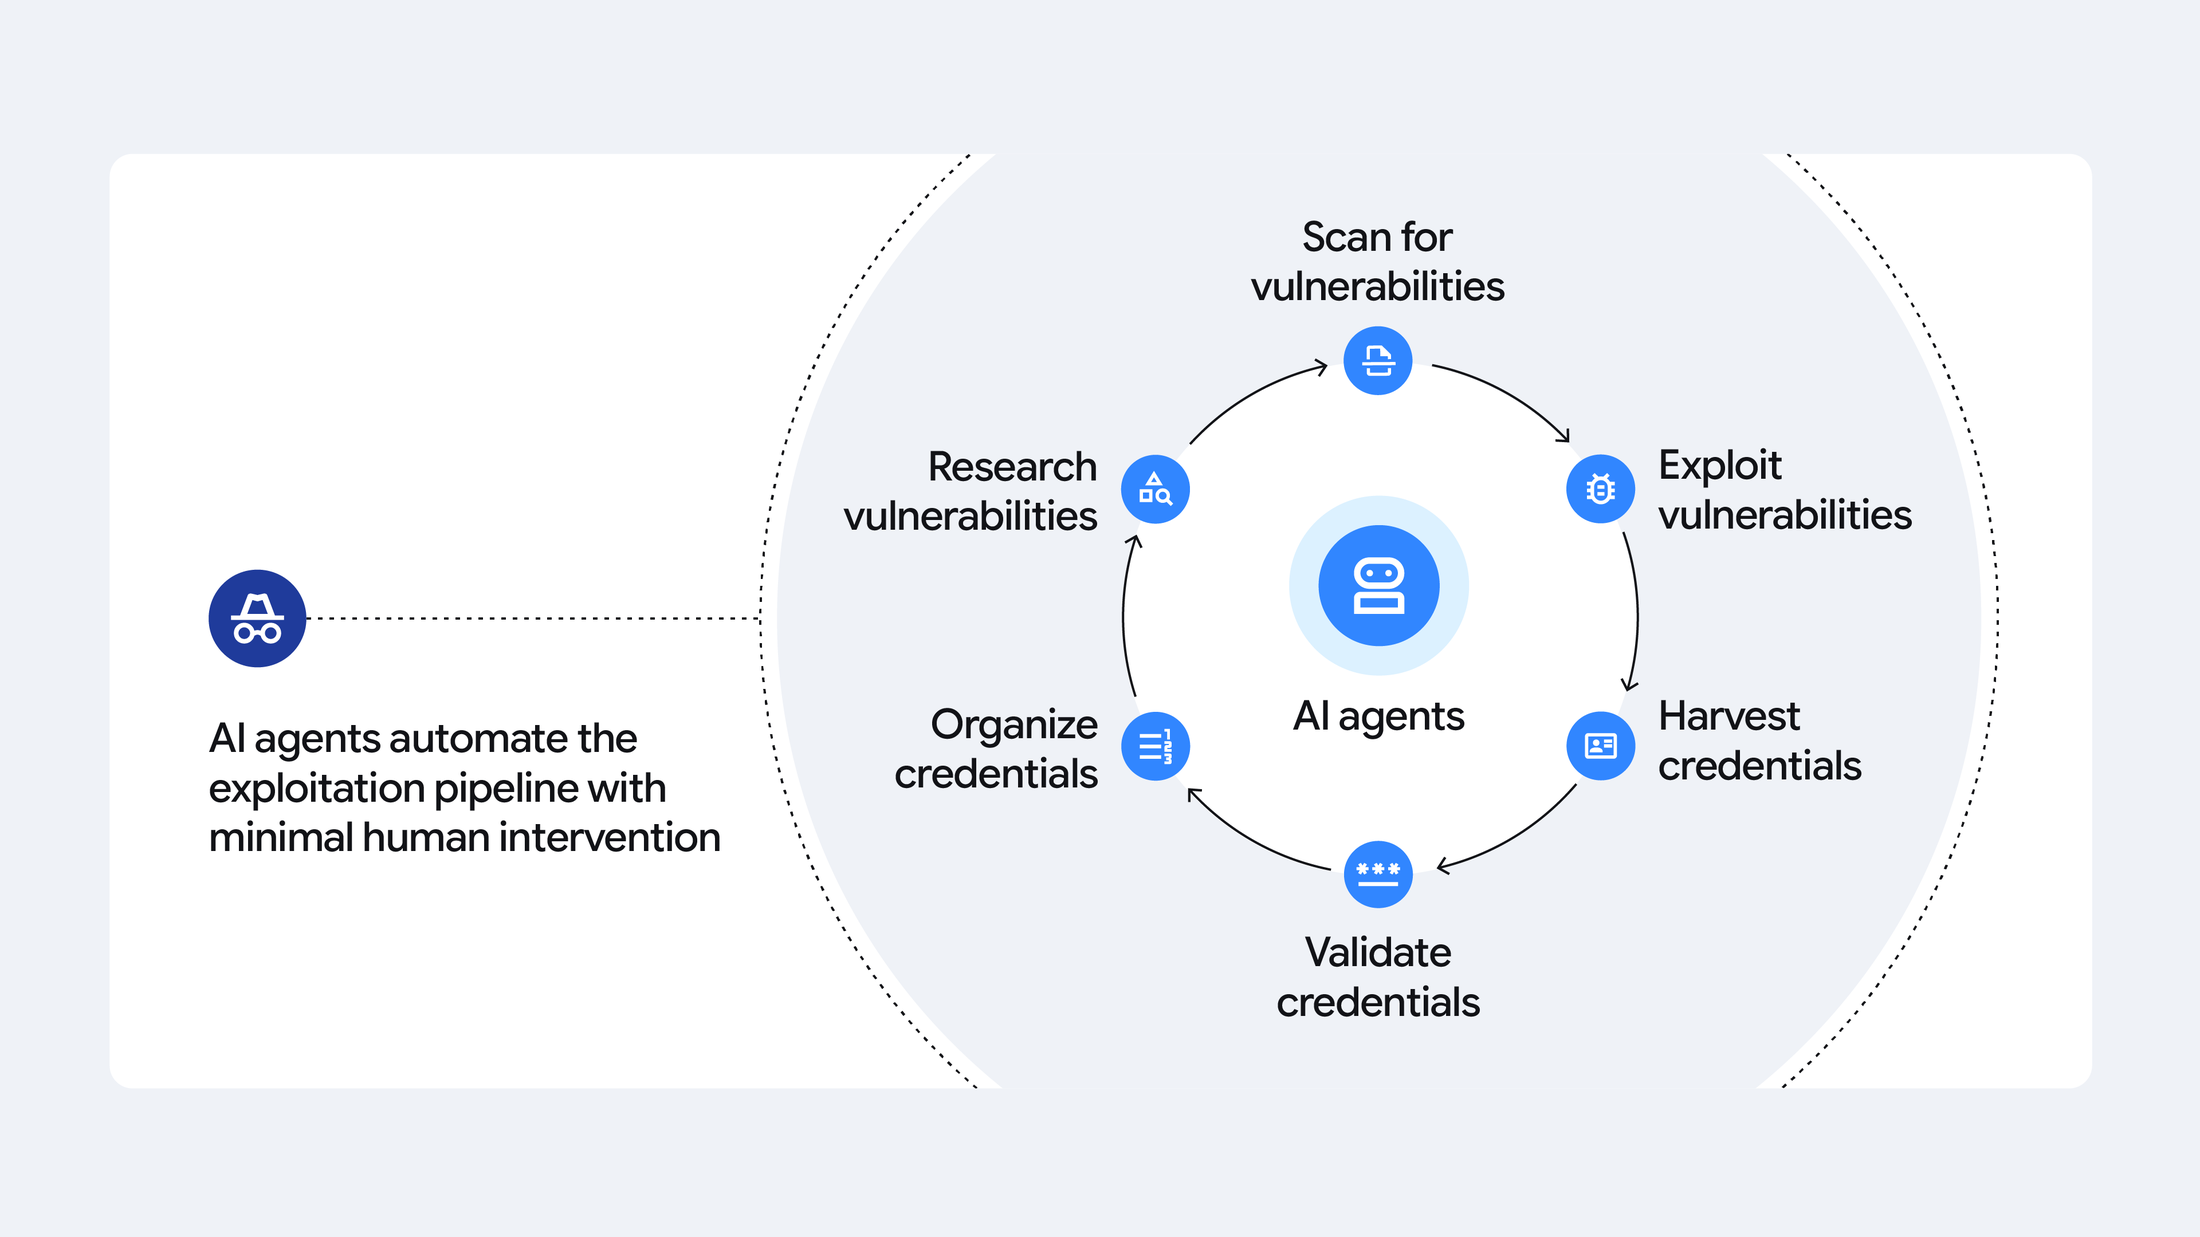
Google Threat Intelligence Group(GTIG)が記録した事例では、金銭目的の脅威アクターがマルチエージェントフレームワーク(複数のAIエージェントが役割分担しながら協調動作するアーキテクチャ。単一のLLMへの問い合わせとは異なり、計画・実行・検証を各エージェントが自律的に担う)を使い、クラウド環境への侵入後6時間以内に大規模なクレデンシャル窃取作戦を計画・構築・実行した。偵察、スキャン結果のトリアージ、スクリプトのデバッグ、インフラのローテーション、盗んだアカウントの検証——これらすべてを人間の介入なしに自動化したのである。
「Recon」フレームワークの内部構造
GTIGは別途、インターネット上に露出したC2サーバー(C2=Command and Control:攻撃者がマルウェアや自動化ツールを遠隔操作するための指令・制御サーバー)を発見した。そこには「Recon」と呼ばれる自動偵察・クレデンシャル管理フレームワークが動いていた。GTIGによるオリジナルの技術分析はこちらで公開されている。
攻撃者が使用したのはAIコーディングチャットボット、プロンプト、そしてMarkdown形式の指示ファイルだ。AGENTS.KNOWLEDGE.mdやagentic_vuln_research.mdといったファイルが再利用可能な「作戦プレイブック」として機能し、専門化された各エージェントに役割を与えた。各エージェントは脆弱性調査、サーバーサイドのインフラスキャン、エクスプロイト実行を分担し、ポスト侵害パイプライン全体を自律的に動かした。
発見後まもなく、このインフラは本番環境スタイルのダッシュボードへと進化し、リアルタイムで2万3,800件以上の窃取シークレットを整理・検証・管理する体制が整えられた。
自動偵察・クレデンシャル管理フレームワーク(出典:GTIG)
窃取されたデータにはクラウドサービスやAIサービスに紐づくAPIキーが含まれていた。従来のインフォスティーラー型攻撃ではログにダンプして転売するのが一般的だったが、エージェント型クレデンシャルパイプラインは有効なシークレットを継続的に評価し、価値の高いアカウントを優先して次の攻撃ステージに直接投入できる。
「ゼロデイ自律悪用」はまだ観測されていない
重要な留保点がある。GTIGは「AIが単独でゼロデイ脆弱性を発見・武器化する完全自律パイプライン」は現時点では観測していないと明言している。
今回の脅威の本質はそこではない。よく知られているが手間のかかる攻撃作業の自動化——偵察、公開サービスの特定、クレデンシャル抽出、アカウント検証、インフラ管理、侵害後の意思決定——こそが即時の危険だ。

攻撃者はアタックライフサイクルの全フェーズでAIを活用している(出典:GTIG)
スキャンが失敗してもエージェントはコマンドを調整し、インフラを切り替えてエラーを迂回する。オペレーターを待たずに自己修復するこの耐性が、検知・対応の窓を大幅に狭める。かつて数日かかっていた侵入が、数時間で大量クレデンシャル侵害まで完結する時代になった。
防御側が今すぐ見直すべきこと
GTIGが示す防御策は以下の通りだ。ポイントは、個々の対策の羅列ではなく、攻撃の「速度と連鎖」を前提にした多層防御として捉えることにある。
- フィッシング耐性のあるMFA(多要素認証)の強制:パスワードやワンタイムコードはエージェントによる大量試行で突破されうる。FIDOキーなどフィッシング耐性を持つ認証方式が前提となる
- 露出したAPIキーの即時ローテーションと失効:エージェントは有効なシークレットを数秒単位で検証・投入する。発見から失効までの時間が直接リスクに直結する
- クラウドIDへの最小権限適用:過権限なIDは侵害後の横移動範囲を指数的に広げる。エージェントはその広さを人間より遥かに速く探索する
- impossible travel(不可能移動)や異常なトークン使用の監視:「impossible travel」とは、地理的に離れた場所からの短時間連続ログインなど、人間には物理的に不可能な移動パターンを示す認証イベントのこと。AIエージェントが複数のプロキシ・IPを高速でローテーションする挙動は、この検知ロジックで捕捉できる可能性がある
- リポジトリ・コラボレーションプラットフォーム・クラウドワークロードへのハードコードされたシークレットの継続スキャン:GitHubなど公開リポジトリへのシークレット混入は、エージェント型攻撃の格好のターゲットになる
加えてGTIGは、個々のアラートが「正常に見える」ことこそ罠だと指摘する。高ボリュームの偵察、短時間の大量認証試行、異常なIPローテーション、クラウドコントロールプレーンの活動——これらを相関させ、その「速度と連鎖」を検出することが鍵になる。エージェント型攻撃は各ステップを人間のオペレーターよりも遥かに速く実行するため、単一イベントの重大度判定ではなく、時系列での振る舞い分析が不可欠だ。
AIは攻撃者を置き換えるのではなく、確立された侵入技術をより速く、よりスケーラブルに、より持続的なサービスへと変えている。過権限なクラウドID、露出したシークレット、パッチ未適用の公開資産、使い回しパスワード、貧弱なAPIキー管理——これらの既存の弱点が、以前より格段に速く・大規模に悪用されるようになった事実を、防御側は直視する必要がある。
詳細はHackers Deploy Agentic AI to Automate Exploitation and Mass Credential Harvestingを参照していただきたい。