9月12日、サイバーセキュリティ専門メディアのGBHackersが「Top 5 AI Gateways for Enterprise (2026 Guide)」と題した記事を公開した。セキュリティ・ガバナンス・ルーティング・可観測性の4軸でエンタープライズ向けAIゲートウェイ5製品を横断評価した選定ガイドで、LLMアクセスの最適化だけでなく、自律エージェントが本番稼働する環境を想定した製品選定の視点が特徴的だ。なお本記事はセキュリティ専門メディアによる製品紹介記事であり、独立した第三者ベンチマークではない点はあらかじめ踏まえておきたい。
なぜ今「AIゲートウェイ」が必要なのか
LLM APIへのアクセスを単純に提供するだけでは、もはや不十分な時代になった。企業は複数のモデルを並行稼働させ、AIエージェントを構築し、そのエージェントを社内ツールや外部サービスと接続するようになっている。
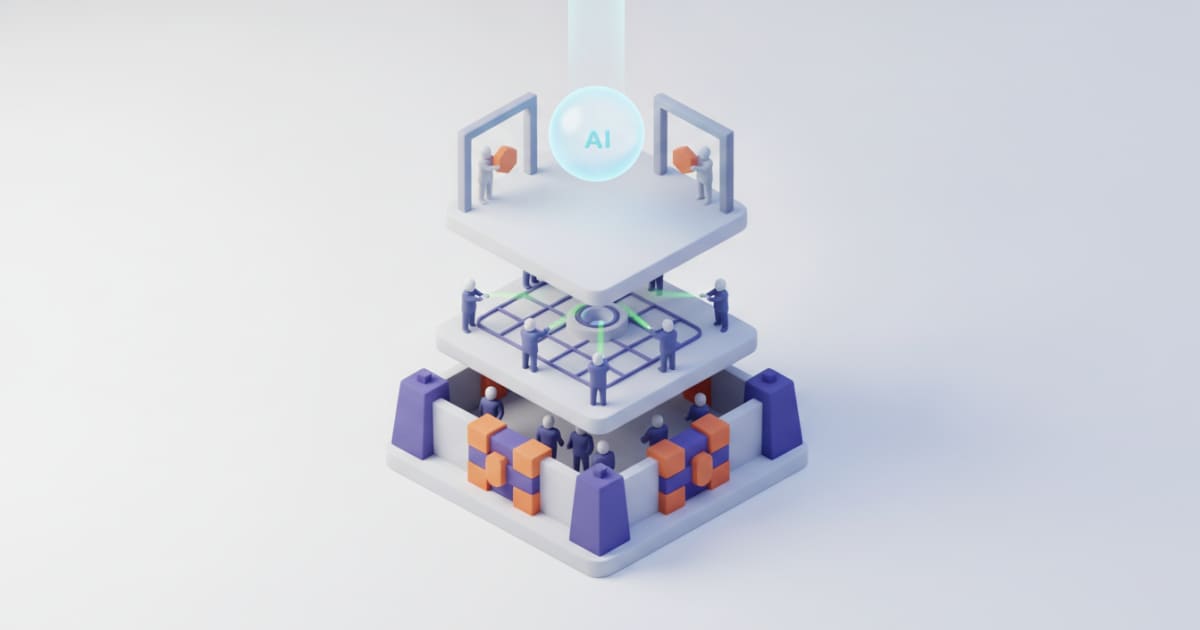
こうした環境では、モデルエンドポイント・ツール呼び出し・エージェント間通信のそれぞれが、認証情報の管理・トラフィック監視・ポリシー適用の漏れポイントになりうる。AIエージェントのセキュリティリスクは従来のAPIセキュリティと質的に異なり、プロンプトインジェクションや過剰な権限委譲といったエージェント固有の脅威への対処が求められる。AIゲートウェイはその制御点となり、各アプリケーションチームがルーティング・セキュリティ・監視を個別に実装する手間を省く。
本記事の評価軸は、エンタープライズ対応度・セキュリティ・ガバナンス・ルーティング・可観測性、そしてエージェントエコシステムへの対応だ。掲載順は元記事の紹介順を踏襲しており、独立した定量スコアによるランキングではない。
1位:NeuralTrust TrustGate——エージェント間通信まで統治する
最も注目すべき製品として記事が挙げるのが**NeuralTrust TrustGate**だ。
従来のAIゲートウェイはLLMトラフィックのルーターとして機能するが、TrustGateはより広いレイヤーを対象にしている。エージェントがモデルと通信するだけでなく、MCP(Model Context Protocol)サーバー・社内業務API・GitHubなどの外部サービス・別のエージェントとも連携する環境を前提に設計されている。MCPはAnthropicが提唱しAIエージェントがツールや外部リソースと標準的に連携するためのプロトコルであり、エンタープライズ環境への普及が進んでいる。
従来の問いは「このアプリはどのモデルを使えるか?」だったが、エージェント環境では「このエージェントは特定のユーザーの代わりに何をしてよいか?」に変わる。TrustGateはこの問いに答えるべく、アイデンティティベースのアクセス制御を中心に据えている。ツールアクセスをエージェント単位ではなくユーザー単位でスコープできる点が特徴だ。
セキュリティ機能としては、プロンプト・レスポンス・ツール呼び出しの検査、機密データの制御、監査ログが含まれる。対応プロバイダはOpenAI・Anthropic・Azure OpenAI、およびセルフホスト型モデル。デプロイメントはSaaS・ハイブリッド・プライベート環境から選択できる。
数十部門・数百エージェントが稼働するような規模になると、権限管理を手動で維持するのは現実的ではない。TrustGateはその前提でスケールするよう設計されている。
向いている組織: LLM・ツール・MCP接続・エージェント間通信を一つのセキュリティ層で統治したいエンタープライズ
2位:Kong AI Gateway——既存API基盤の延長として使える
Kong AI Gatewayは、すでにAPI管理の文脈でKongを運用している組織に自然な選択肢だ。LLM・MCP・エージェント間トラフィックを統一コントロールプレーンで管理し、認証・ポリシー適用・可観測性を提供する。
ルーティングはラウンドロビン・最小コネクション・最低レイテンシ・セマンティックルーティング・優先度ベースのフェイルオーバーなど多様な戦略に対応。リトライとサーキットブレーカーによる可用性確保も備える。
記事は、セキュリティとアイデンティティアウェアなエージェントガバナンスが最優先であればTrustGateを選ぶべきだが、成熟したプラットフォームエンジニアリング環境ではKongが有力だと評価する。
向いている組織: 既存のAPI管理プラクティスをAI・エージェントトラフィックに拡張したい組織
3位:Cloudflare AI Gateway——レイテンシとキャッシュを重視するチーム向け
Cloudflareのアプローチはグローバルネットワーク基盤を活かした点にある。特徴的な機能がキャッシュだ。同一リクエストをプロバイダに送らずキャッシュから返すことで、レイテンシ削減とAPIコスト削減を狙える。ただし現時点でのキャッシュは完全一致のみ対応で、テキストと画像レスポンスをサポートする(ファジーマッチング等は非対応)。
ガードレールによるプロンプト・レスポンスの検査、リトライ・モデルフォールバックによる冗長化も備える。すでにCloudflareのエコシステムでAIワークロードを動かしているチームには導入コストが低い。
向いている組織: グローバルインフラ・キャッシュ・シンプルなAIトラフィック管理を優先するチーム
4位:LiteLLM——インフラ所有権を自社で持つエンジニアリング組織向け
**LiteLLM**はオープンソースベースのセルフホスト型ゲートウェイだ。Apache 2.0ライセンスで公開されており、ソースコードの確認・改変が可能な点は規制業種や厳格なセキュリティポリシーを持つ組織にとって重要な要素となりうる。
仮想キー・バジェット管理・レート制限・リクエストレベルの監査ログを備え、SSO/SCIM/OIDC/JWTに対応。エアギャップ環境へのデプロイも可能で、インフラの所有権を重視するエンジニアリング組織に向いている。トレードオフとして、ゲートウェイの運用責任を自チームで担う必要がある。アップグレード・スケーリング・障害対応まで含めた運用コストを見込んだうえで採用を判断する必要がある。
向いている組織: データをクラウドベンダーに預けられない規制業種、またはインフラをフルコントロールしたいエンジニアリングチーム
5位:Portkey——マルチモデル運用の複雑さを抽象化する
**Portkey**は複数モデルを並行運用するチーム向けに設計されたゲートウェイだ。プロバイダごとに異なるAPI仕様・認証方式・料金体系・障害パターンを抽象化し、アプリケーションから一貫したインターフェースで利用できるようにする。
ルーティング・フォールバック・キャッシュ・可観測性を組み合わせており、特にモデルの試行錯誤を頻繁に行うチームや、プロバイダ固有のロジックをコードベースに散在させたくない組織に有効だ。新しいモデルへの移行やA/Bテストを繰り返す開発フェーズでは、プロバイダ切り替えのコストをゲートウェイ層で吸収できる点が実用的なメリットとなる。
向いている組織: 複数LLMプロバイダを横断的に評価・運用しており、モデル切り替えの俊敏性を重視するプロダクトチーム
2026年の選定基準:エージェントが本番稼働するかどうか
記事は最後にこう整理する。LLMへの呼び出し最適化が主な目的であれば、ルーティング・キャッシュ・コスト可視化を重視すればよい。既存のAPI管理基盤があるならKong、Cloudflareのエコシステム内で完結するならCloudflare、モデルを頻繁に切り替えるならPortkey、セルフホストしたいならLiteLLMが有力候補だ。
判断が最も重くなるのは、自律エージェントが本番環境で動き始める段階だ。エージェントが社内システムを呼び出し、情報を取得し、アクションを起こす環境では、LLMレスポンスだけをログに残しても不十分になる。複数モデル・ツール・エージェントにまたがるトレースが必要になり、エージェントセキュリティの標準化はいまだ発展途上にある。その要件に応えているという点で、記事はNeuralTrust TrustGateを2026年のベストとして結論付けている。
詳細はTop 5 AI Gateways for Enterprise (2026 Guide)を参照していただきたい。