9月24日、Pierluigi Paganiniが「CLOSEDQUORUM, the malware that asks four AI models what to do next」と題した記事を公開した。この記事では、4つの商用AIモデルが投票で次の攻撃行動を決定する自律型マルウェア「CLOSEDQUORUM」をCisco Talosが発見したことについて詳しく紹介されている。
マルウェアがAIを「補助ツール」として使うのではなく、意思決定そのものをAIに委ねる構造は、これまでのサイバー攻撃と一線を画す。攻撃チェーンの一フェーズ丸ごとから人間を切り離すこの設計は、セキュリティ防御の前提を根底から揺さぶるものだ。
4つのAIが「次に何を盗むか」を多数決で決める
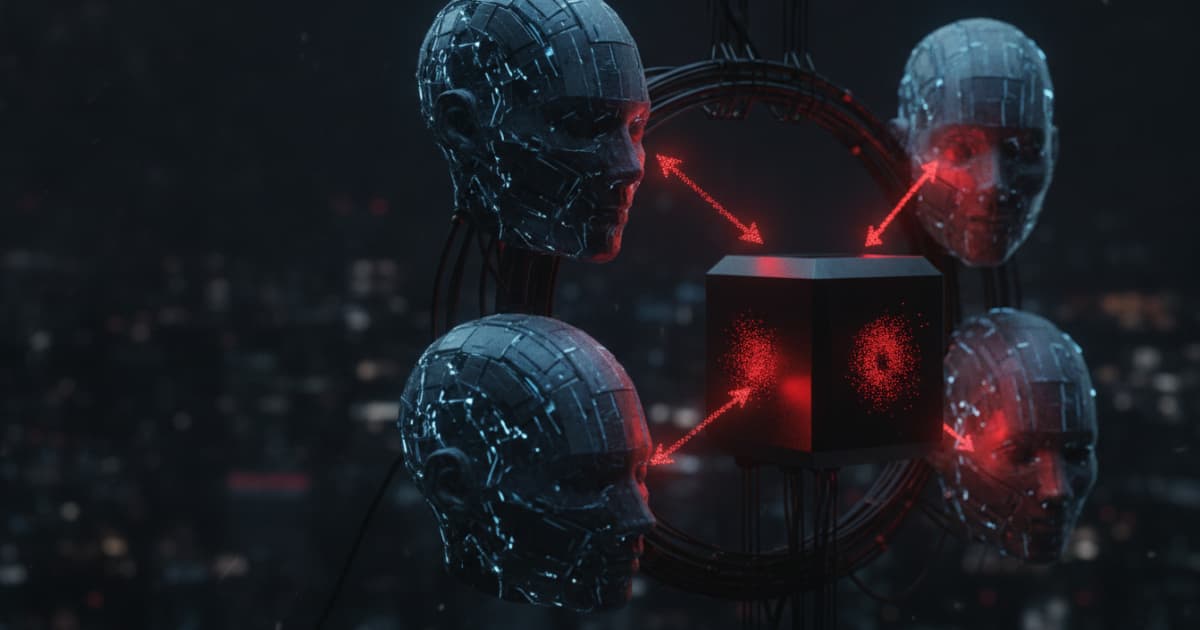
Cisco Talosが発見したマルウェア「CLOSEDQUORUM」は、攻撃者がオペレーターとして張り付く必要がない。感染した端末で自動的に起動し、DeepSeek・Qwen・Mistral・Google Geminiという4つの商用LLMに対してプロンプトを送信し、次のアクションを多数決で決定して実行する。
Talosはこれを「既知の最初のWindows向け自律型AI C2インプラント」と位置づけている。
"It does not require continued commands from a human operator or tasking from a dedicated, attacker-operated C2 server; the complete dynamic operation is delegated to the AI."
— Cisco Talos レポートより
名称の「CLOSEDQUORUM」はそのまま構造を示している。定足数(quorum)とは意思決定に必要な最低人数のことで、このマルウェアでは4つのAIモデルがその「定員」を埋める。
投票の仕組みと実行されるアクション
マルウェアは起動時にホスト名・OSバージョン・管理者権限の有無といった基本情報を収集し、それをプロンプトに組み込んで4つのモデルに順番に送る。各モデルは以下の4択のいずれかで回答しなければならない。
- steal:LSASSメモリ(Local Security Authority Subsystem Service。Windowsの認証情報を管理するプロセス)からの認証情報ダンプ、Chrome/Edge/Firefoxの保存パスワード取得、MetaMask・ExodusなどのCryptoウォレットのスキャンを同時実行
- inject:対象プロセスへのシェルコード注入。Talosのレポートによれば、注入先プロセスの選択とペイロードの配布方法をモデルの推奨に基づいて決定する
- persist:再起動後も生き残るための常駐機構を設定
- move:コード上では定義されているが、現時点では実装なし(呼び出しても何も起きない)
4モデルの回答が割れて同数になった場合は、DeepSeek→Qwen→Mistral→Geminiの固定順で先に読み込まれたモデルが決定権を持つ。洗練されたシステムではなく、コードの読み込み順がそのまま優先度になっている。
「努力の転嫁」という新しい脅威軸
Talosがこのマルウェアで強調するのは、単なる攻撃の高速化・大規模化ではない。攻撃チェーンの「一フェーズ丸ごと」を人間から切り離す構造、すなわち努力の転嫁(effort displacement)だ。※「effort displacement」はTalosレポートで使われている原文表現であり、「努力の転嫁」は本稿での訳語である。
"Human operators are bound by attention, working hours, and cognitive load. An AI system capable of executing a phase of the attack chain can continue when the operator is no longer watching. It does not go offline when the attacker sleeps."
— Cisco Talos レポートより
攻撃者が寝ていても、マルウェアは5〜15分のランダムな間隔で繰り返し実行され続ける。従来の「人間がボトルネック」という前提が崩れている。
C2サーバーを持たず、Discordで盗品を受け取る
通信面も特徴的だ。従来型のC2サーバーを使わず、Discordのwebhook経由で盗んだデータを送信する。盗んだデータはAES-256-GCMで暗号化され、Base64エンコードされた状態でオペレーターのDiscordチャンネルに届く。
セキュリティチームはドメインやIPアドレスをブロックできるが、WindowsプロセスがAI APIや一般的なチャットサービスに接続している通信は、一見すると正常なアプリケーショントラフィックに見える。
ただし暗号化の実装には欠陥がある。暗号鍵が実行日付から生成される仕組みのため、マルウェアの開発者は日付さえ知っていれば任意のオペレーターが盗んだデータを復号できる。形式上は暗号化されているが、実質的には難読化に近い。
開発者の痕跡と販売モデル
Talosが解析した公開サンプルはAPIキーとwebhookがプレースホルダーになっており、そのバイナリで実際の攻撃は行えない。一方、開発ビルドにはコンパイル時に実際の認証情報が埋め込まれており、開発者がカスタムビルドを有料オペレーターに提供するモデル、いわゆる「認証情報込みのas-a-Service」として販売されている構造が示唆される。
マルウェア内のアーティファクトからは、開発者が2025年のカーディングフォーラム(クレジットカード情報の不正取引を行うフォーラム)の投稿と結びついていることも判明している。学術的なPoCではなく、既存のサイバー犯罪に関与する人物が自律化の実験として構築したものとみられる。
検出のための指標
Talosは以下の組み合わせを検出シグナルとして挙げている。単独では判断材料として弱いが、複数が重なった場合は高度に不審とみなせる。
- 複数のAIプロバイダーのAPIへの通信が短時間に同一Windowsプロセスから発生
- LSASSへのアクセスやサスペンド状態のプロセス生成
- Discordへのwebhook通信が同一プロセスまたは同一ホストから発生
- 5〜15分間隔のランダムな繰り返し実行
TalosのレポートにはYARAルールとMITRE ATT&CKマッピングも含まれており、防御側はそちらも参照できる。また、AI統合型マルウェアの追跡を目的に設計されたオープンソースの検出ツールCAIRNについても言及されている。CAIRNの詳細はTalosの公式レポートおよびブログで確認できる(本稿執筆時点で公開URLを元記事から確認中のため、直接リンクは割愛する)。
詳細はCLOSEDQUORUM, the malware that asks four AI models what to do nextを参照していただきたい。