9月28日、BleepingComputerが「80,000+ Organizations Had AI Logins Stolen: From Shadow AI to LLMjacking」と題した記事を公開した。セキュリティ企業SOCRadarの調査により、8万社以上の企業ドメインに紐付くAIサービスの認証情報がインフォスティーラーで盗まれ、「LLMjacking」と呼ばれる不正利用に悪用されている実態が明らかになった。
セキュリティ企業SOCRadarが公開した「AI Identity Exposure Report 2026」は、AIサービス向けのインフォスティーラーログ100万件超を起点に分析したものだ。調査対象は8万社以上の企業ドメイン全体だが、そのうち大企業482社に絞り込んだサブセット分析では、68%が売上10億ドル超の企業で、36カ国・8業種にまたがる。Forbesランク入り企業も数十社含まれる。8万社超が本調査の全体像、482社はその詳細分析対象という関係だ。
ChatGPTが圧倒的多数、しかし本当の問題は別にある
プラットフォーム別に見ると、482社中358社でChatGPTまたはOpenAIのセッションが盗まれており、全レコードの約90%を占める。Zapier、Notion、Hugging Face、Replit、Lovable、ElevenLabsがそれに続くが、差は大きい。
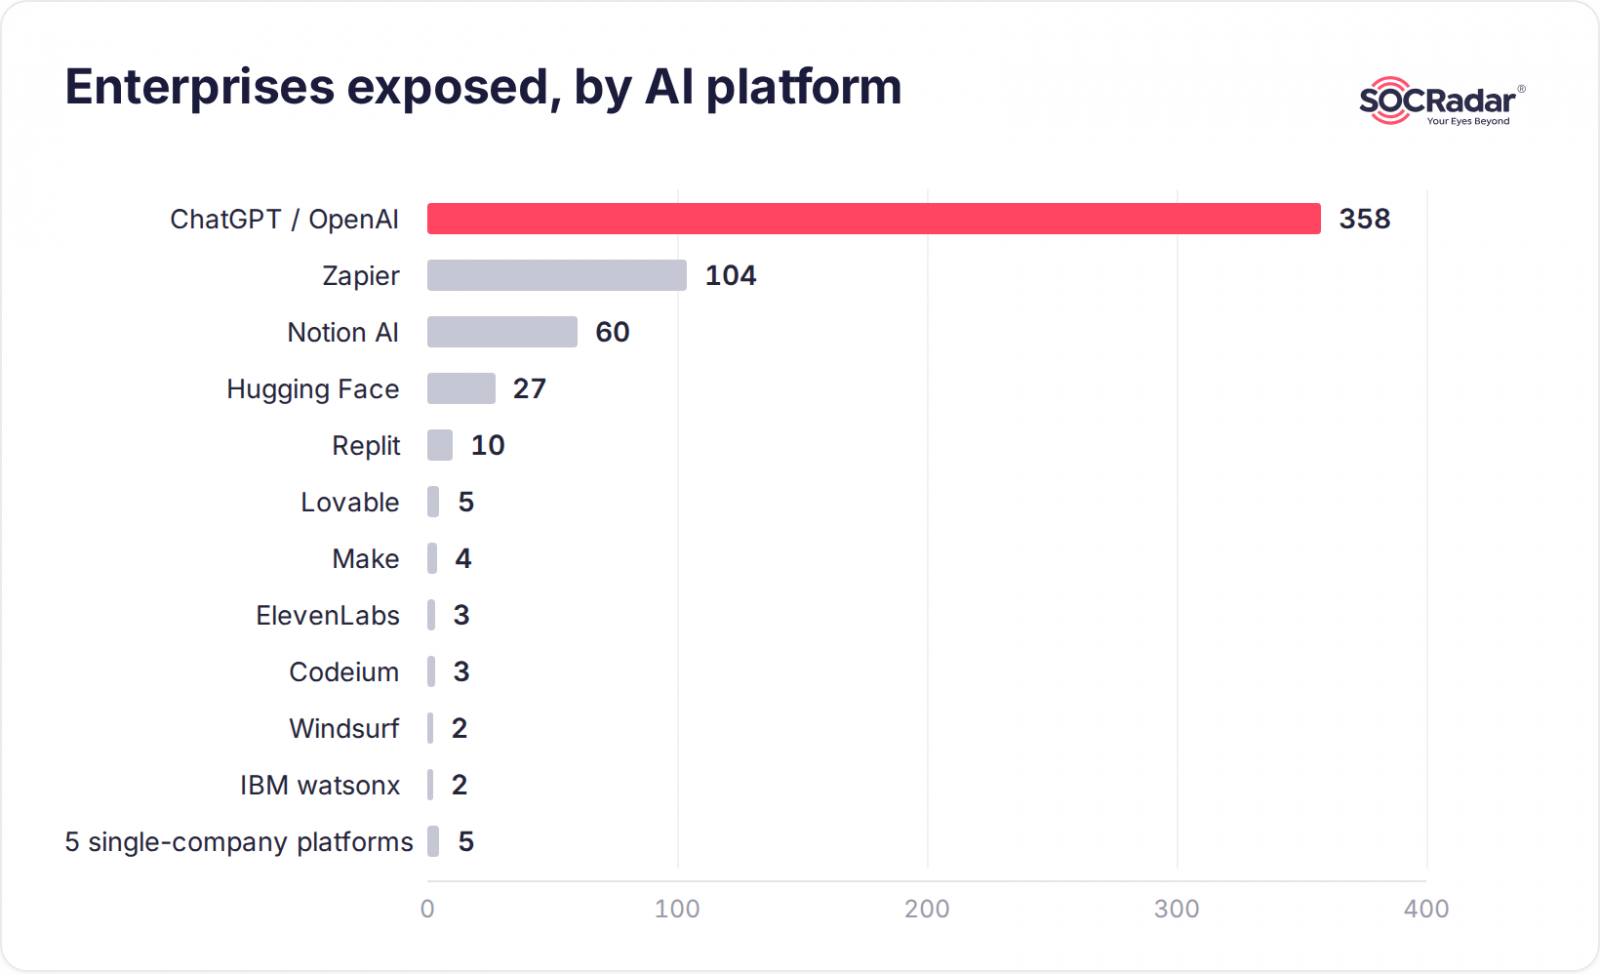
ClaudeもGeminiも上位に登場しない。ただしSOCRadarはこれをセキュリティの優劣ではなく「シャドーAIのシグナル」と読む。ChatGPTは先行者優位があり、社員が業務用メールアドレスで個人端末にこっそりアカウントを作るケースが多い。インフォスティーラーが狙うのはまさにその人口だ。Anthropicは2026年8月末、Claudeセッションのインフォスティーラーによるハイジャックを受けて強制ログアウト・支払い手段の削除・不正請求の返金を実施した。利用者が増えれば狙われるのは時間の問題だ。
CISOへの示唆はシンプルだ。「より安全なAIアシスタントを選ぶ」ではなく、「露出はポリシーが届かないところにいるユーザーを追う」という認識が出発点になる。
なぜAIのログイン流出は「パスワード流出」より深刻か
従来の認証情報は1つのアプリを解錠するだけだ。AIアカウントはそれと異なり、会話履歴・実行エンジン・課金リソース・アイデンティティの4つを同時に手渡す。
会話履歴がそのまま情報漏洩になる
社員はソースコード・顧客情報・契約書・未公開の計画をプロンプトに貼り付ける。セッションを再生するだけで、内部システムに触れることなく企業の記憶にアクセスできる。
セッションクッキーはMFAをスルーする
盗まれたクッキーは生きたセッションだ。パスワードを変更しても、クッキーが有効な限り侵入者はログイン状態のままだ。
Agentが社員の権限で動く
ZapierなどのオートメーションプラットフォームはCRM・メール・ストレージへのOAuth権限を保持している。Zapierのセッションを盗めば、信頼されたIPアドレスから定期的にデータを抜き出すワークフローを構築できる。
APIキーは金・リソース・隠れ蓑になる――LLMjacking
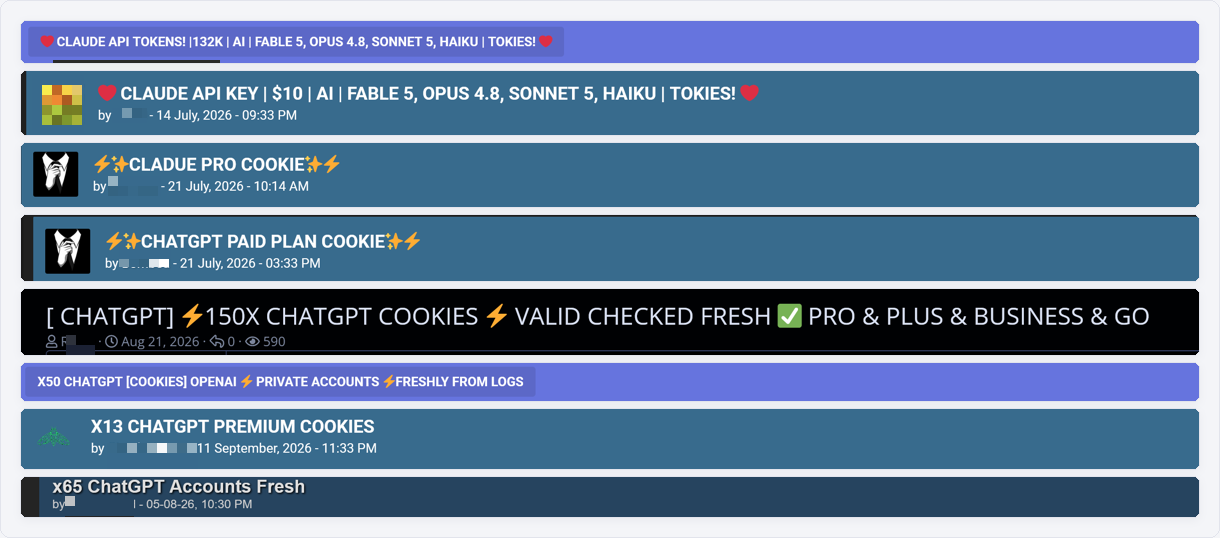
LLMjacking(LLMの不正利用)とは、盗んだAPIキーや認証情報を使って攻撃者がAIの計算リソースを消費したり、第三者に転売したりする行為だ。定義としては「正規ユーザーのアカウントに乗っかって推論コストを他者に付け回す」攻撃と理解するとわかりやすい。アンダーグラウンドマーケットでは現在、Claude・Gemini・CursorのアカウントやAPIキーが返金保証付きで販売されており、攻撃者にとってはほぼリスクなしの収益源となっている。
業種別では「エネルギー」と「ヘルスケア」に特有のリスク
テクノロジー・インターネットサービス企業が144社・全レコードの40%を占める最大グループだが、金融・小売・ヘルスケア・エネルギーにも広く分布する。
業種をLLMプラットフォーム露出とエージェント/オートメーション露出で分けると、エネルギーはLLMプラットフォーム露出が**93%**と最高水準。一方、「社員の権限で他システムに干渉できる」エージェント/オートメーション露出はヘルスケア・金融・テクノロジーで集中している。
必要なのは高度な攻撃インフラではない。「社員1人・未管理のラップトップ1台・保存されたChatGPTパスワード・2022年からTelegramで販売されてきたコモディティのインフォスティーラー1本」で十分だと報告書は指摘する。
対策:AIプラットフォームをIDプロバイダーと同列に扱う
- すべてのAIプラットフォームをSSOで保護し、セッションを短命に保つ: OAuth 2.0 / OIDCでリフレッシュトークンを定期的にローテーションし、盗まれたクッキーが転売される前に期限切れにする。
- APIキーのスコープ制限・上限設定・ローテーション: 見慣れないASN(自律システム番号)や時間帯外の使用にアラートを出す。これがLLMjackingの指紋だ。
- セッショントークン再利用の監視: セッション途中で国やデバイスのフィンガープリントが変わったら、リプレイセッションとして扱う。
- シャドーアカウントを先に把握する: 存在を知らないものはローテーションできない。SOCRadarは無料のAI Identity Exposureチェックツールを提供しており、ドメインを入力するだけでどのAIプラットフォームで社員認証情報が流出しているかを確認できる。
まとめ
482社中295社は直近90日以内にステイラーログに出現している。対応は後手になりやすい。Anthropicが自社インシデントで実施したように、セッション無効化・支払い手段の削除・感染端末ユーザーへの通知を迅速に行う体制が求められる。AIサービスのアカウント管理は、コードリポジトリやIDプロバイダーと同等のティアで扱うべき時期に来ている。
詳細は8万社超のAIログイン情報流出とLLMjackingの実態(BleepingComputer)を参照していただきたい。