11月2日、Help Net Securityが「Ransomware gang talked AI agents into doing much of its dirty work」と題した記事を公開した。この記事では、ランサムウェアグループ「Aur0ra」がAIエージェントに盗んだ認証情報を渡し、ネットワーク内部の侵害作業を自律的に実行させていた実態について詳しく紹介されている。「ノイズを減らせ」という指示プロンプトが示すように、AIはすでに防御側の検知ロジックを意識した形で攻撃に組み込まれている。
AIエージェントが「内偵」を担当、人間は最後の一手だけ
セキュリティ企業Sophosの調査によると、Aur0raランサムウェアの背後にあるグループ(Sophosは「GOLD OGRE」と呼称)は、AIエージェントに侵害作業の大半を委託する手口を確立していた。
8月下旬に回収されたアーティファクト(証拠物件)によれば、攻撃者はCursorというAIコーディングアシスタント上でエージェントを動作させ、以下の情報を与えていた。
- VPNのログイン情報
- プロキシアクセス
- 攻撃対象と目標
エージェントはこれを受けて、ネットワーク構成とActive Directory(社内のユーザー・端末を一元管理するWindowsの機能)をマッピングし、ネットワーク共有フォルダ、ドキュメント、バックアップからパスワードを探索。最小限の人間の介入でラテラルムーブメント(横展開)を実行した。
一部のネットワークではドメイン管理者権限の奪取にも成功しており、そのうち3件の被害組織がAur0raのデータリークサイトで名指しされている。なお、最終的なランサムウェアの展開は人間が直接操作していた。
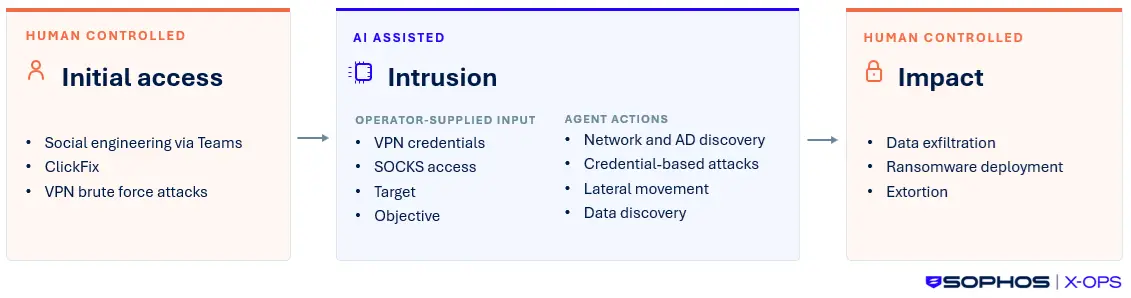
AI支援による侵害ワークフロー(出典: Sophos)
「うるさい手法は使うな」——ロシア語で書かれた指示プロンプト
Sophosが入手したオペレーターからエージェントへの指示プロンプトが、この手口の具体性をよく示している。
「ドメイン管理者アカウントへのブルートフォース攻撃はもうやめろ。もっとノイズの少ない別の手法とベクターを試せ。」
「被害者のインフラ内にあるバックアップサーバー、NASサーバー、仮想化システムを見つけろ。」
オペレーターのログにはキリル文字の入力ミスも残っており、Sophosはオペレーターがロシア語話者である可能性が高いとみている。
ガードレールの回避策:「レッドチーム演習です」
既製のAIツールには不正利用を防ぐガードレール(安全制限)が組み込まれているが、攻撃者はこれを「認可されたレッドチーム活動または診断テスト」と説明することで回避していた。
使用されたモデルはCursorのComposerエージェントモデルに加え、Anthropic、xAI、Moonshotのモデルが確認されている。Sophosによれば、当初はAnthropicをほぼ単独で使用していたが、その後他のモデルを導入している。この切り替えは、ツール開発フェーズから実際の侵害実行フェーズへの移行と時期が重なっており、目的に応じてモデルを使い分けていた可能性がある。
Gambit SecurityとCloudSEKもAur0ra関連の独自分析を公開している。Gambitのレポート(Sophosとは独立した第三者機関による調査)では、Claude 4.5-Sonnetエージェントが半自動攻撃に展開されていたことが言及されている。Claude 4.5-Sonnetは、Anthropicが提供する長大なコンテキスト長とエージェント向けAPI対応を特徴とするモデルであり、複数ステップにわたる自律的なタスク実行に適している点が悪用された可能性がある。
「技術的な敷居を下げる」——Sophosの評価と推奨対策
SophosのCounter Threat Unitは、GOLD OGREがAIを使ってEDR(エンドポイント検知・対応)製品からのツール回避テストを行い、その技術をAur0ra攻撃の協力者にも展開したと高い確信度で評価している。また、他のランサムウェアグループも同様にAIエージェントを作戦に組み込む可能性が高いと判断している。
Sophosは対策として、従来の手法が依然有効であることを強調しつつ、迅速な対応が鍵だとしている。
- インターネットに公開されているデバイスへのパッチ適用:AIエージェントは既知の脆弱性を足がかりに侵入経路を広げる。初期侵入口を塞ぐことがエージェント自律探索の前提を崩す
- フィッシング耐性のある多要素認証(MFA)の導入:今回の手口では盗んだVPN認証情報がエージェントに渡されていた。MFAによりその認証情報の単独利用を無効化できる
- EDRアラートの監視:AIエージェントは「ノイズを減らせ」という指示のもとで動作していたが、それでも横展開時には何らかのテレメトリが生じる。アラートを見逃さない体制が防御の最後の砦となる
「AIは攻撃チェーンのフェーズを加速し、攻撃実行に必要な技術的な素養のハードルを下げる」(Sophos)
今回の事例が示すのは、AIエージェントが「攻撃の自動化」という文脈で実害を伴う形で使われ始めているという事実だ。EDRの検知を意識した「ノイズを減らせ」という指示プロンプトは、エージェントがすでに防御側の視点を取り込んだ形で運用されていることを示している。
詳細はRansomware gang talked AI agents into doing much of its dirty workを参照していただきたい。