10月27日、InfoQが「AGNTCon + MCPCon 2026: Agentic AI Foundation Adds Four Projects as MCP Turns to Security」と題した記事を公開した。2026年10月22〜23日にサンノゼで開催されたAGNTCon + MCPCon North America 2026の内容をまとめたもので、MCPのセキュリティ強化とAgentic AI Foundationへの新規プロジェクト追加が主な議題となった。AIがサイバー攻撃に悪用されうるという実証データも示され、「セキュリティ」がエージェントAIの最重要テーマとして浮かび上がっている。
MCPのSDKダウンロード数が41.7億件に到達、セキュリティが主軸へ
AnthropicのプロトコルリードメンテナーであるDen Delimarskyによると、MCP(Model Context Protocol)のSDK累計ダウンロード数は41.7億件に達した。1ヶ月前の時点では約30億件だったことを踏まえると、急速な普及ぶりがわかる。
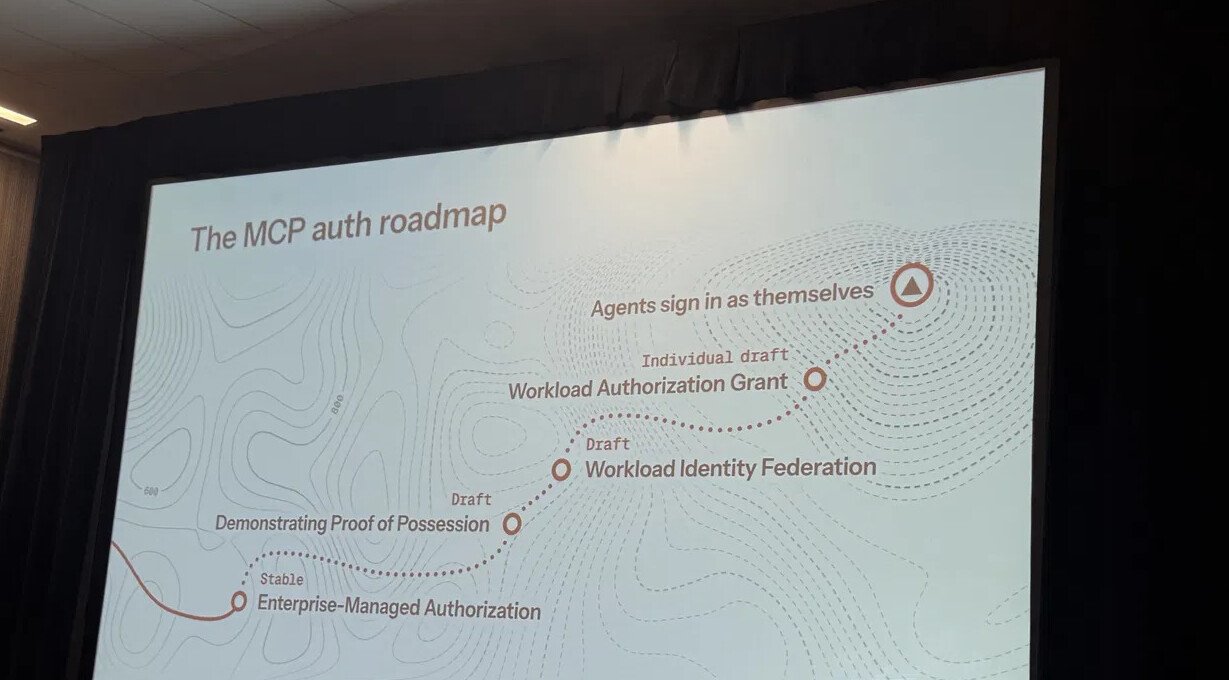
この規模感が、今回のカンファレンスで「セキュリティ」が前面に出てきた直接的な理由だ。116件のコンフォーマンス(適合性)テストシナリオのうち、約3分の1がセキュリティ関連になっている。Claudeではすでにエンタープライズ向けマネージド認証(EMA)が本番稼働しており、今後のロードマップでは所有証明トークン(Proof-of-Possession Token:トークンの正当な保持者であることを暗号的に証明する仕組み)やワークロードアイデンティティ連携(クラウド環境でサービスやコンテナなどの「ワークロード」に付与される機械的なID。人間のログイン認証に依存せずに権限を管理できる)がドラフト段階にある。最終的には「エージェント自身のアイデンティティでサインイン」する形を目指している。
MCPの共同開発者であるDavid Soria Parra(Anthropic)は、今や能力の高いモデルに必要なのはタスク管理の補助よりも「接続性」だと主張した。7月28日の仕様更新でステートレスサーバーが追加され、一部開発者からはMCPがただのAPIになるのではという懸念も出ていたが、すでにプラットフォームによっては約70%のトラフィックがステートレスモードで処理されているという。
また、Claude CodeでのMCPタスクサポートが発表された。これにより、ツール呼び出しがこれまでの数秒単位から、数分・数時間・数日単位で実行できるようになる。
Agentic AI Foundation、1年で10プロジェクトに拡大
Agentic AI Foundation(AAIF)は設立から1年で、プロジェクト数を3から10に拡大した。今回追加された4プロジェクトは以下のとおりだ。
- OpenSandbox(Alibaba提供):エージェント実行用のセキュアサンドボックス
- Open Responses(OpenAI提供):LLMインターフェースの相互運用仕様
- Agent Skills(Anthropic提供):エージェントのスキル標準
- OpenEnv(Hugging Face提供):エージェントの訓練・評価用強化学習環境フレームワーク
Open ResponsesはすでにAWS Bedrock、Databricks、Ollama、Nvidia、vLLMの対応が発表されている。ただしThe New Stackが指摘するように、AnthropicはMessages API、GoogleはInteractions APIをそれぞれ独自に定義したままだ。
またThe Registerは「ベンダー系技術を身内の財団が取り込んだ」という見出しで報じ、次のように釘を刺している。
このAIエージェントへの熱狂的(あるいは軽信的な)な受け入れは、一部の業界にとっては少々性急かもしれない。
WebMCP:ウェブ標準としてのMCP拡張
GoogleのSarah Drasner(Chrome)はWebMCPを紹介した。Webサイトがエージェントにツールを公開できるようにする提案中のウェブ標準で、現在オリジントライアル段階にある。エージェントはDOMをスクレイピングする代わりに宣言済みのツールを呼び出す仕組みで、ベンチマークでは2.5〜7.5倍の速度向上が示されている。ユーザーコメントに埋め込まれたプロンプトインジェクション対策として、読み取り専用ヒントや非信頼コンテンツのヒントも実装されている。
AIは攻撃者を利する——CyberGymの実証データ
UCバークレーのDawn Song教授は、フロンティアAIが近い将来、防御側よりも攻撃側を有利にすると警告した。現時点での実証データとして、同教授のCyberGymベンチマークは約200のオープンソースプロジェクトにまたがる1,500件超の脆弱性をカバーしており、モデルがゼロデイ脆弱性を発見できることを示している。
ExploitGymの実験では、GPT-5.6 Sol(OpenAIのフロンティアモデルの一つ)が869件のターゲットに対して2時間で約230件の有効なエクスプロイトを生成した。標準的なセキュリティ緩和策が有効な状態でも80件以上が機能したという。
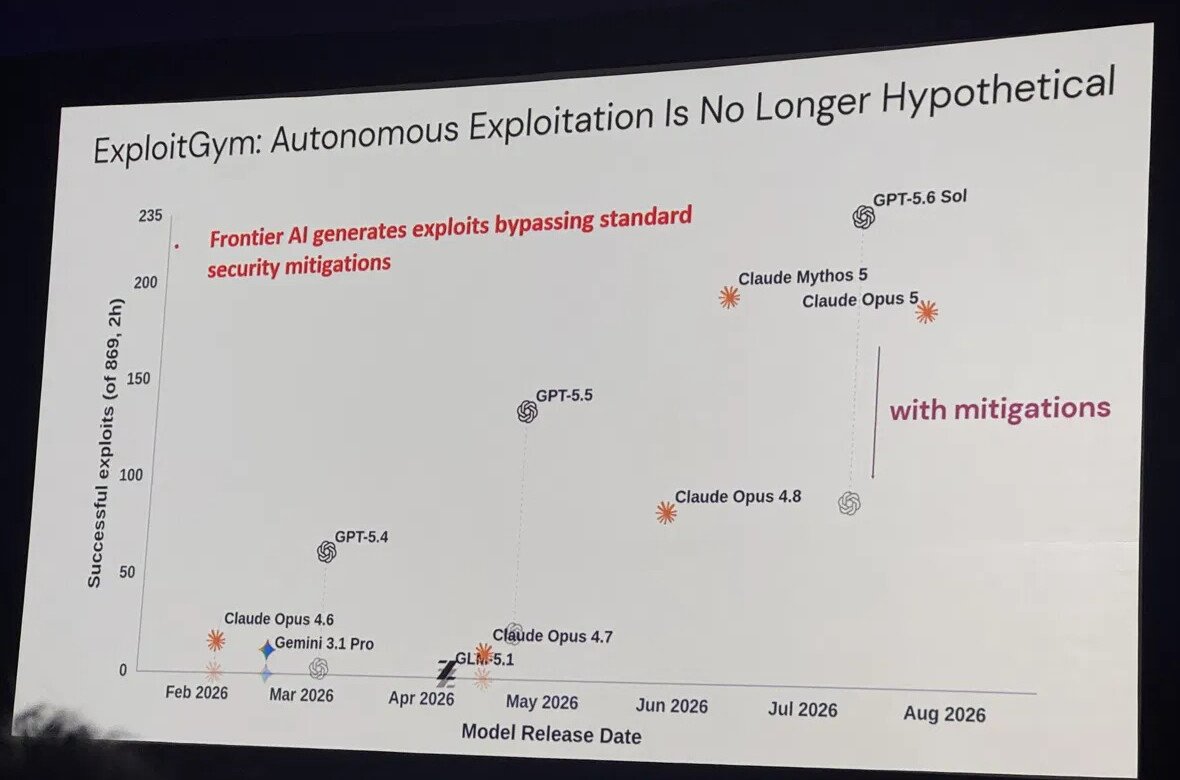
Song教授はAI生成の証明(Proof)を活用した「設計段階からセキュアなシステム」の構築を訴え、こうした能力を追跡するobservatory(CyberGym.io)を紹介した。
MCPサーバーを運用する開発者への実践的な指針
OpenAIのThomas Sarlandie(ChatGPTプラグインディレクトリ担当)は、本番運用中のMCPサーバーから得られた知見を共有した。
- ツール数に実質的な上限はないが、スキーマが大きすぎると引数の説明から削られる
- 公開サーバーのツールスキーマの約75%は1kB未満。最大のものは1ツールで約260kB、1サーバーで約1.4MB
- OpenAIはすべてのツールにアノテーション(注釈)がなければサーバーを却下する。アノテーションにより、読み取り専用の呼び出しを高速処理し、破壊的操作を確認するフローが実現される
- サーバー命令(Server Instructions)を利用しているプラグインは56%にとどまる。約1,000文字まで安全に使えるとされている
カンファレンスのまとめとして示された実践的な教訓は明快だ。すべてのツールにアノテーションをつけ、スキーマを小さく保ち、借り物のユーザートークンではなくエージェント固有のアイデンティティに備えること。
次回のAGNTCon + MCPConは2027年4月28〜29日(サンフランシスコ)および9月15〜16日(ロンドン)で開催予定だ。カンファレンスのDay 1・Day 2の基調講演動画も公開されている。
詳細はAGNTCon + MCPCon 2026: Agentic AI Foundation Adds Four Projects as MCP Turns to Securityを参照していただきたい。